Hola hacketones! Bienvenidos a un nuevo CTF de la ruta completa de Jr Penetration Tester para obtener la certificación PT1: TryHackMe Cyber Kill Chain
Tarea 1 Introducción
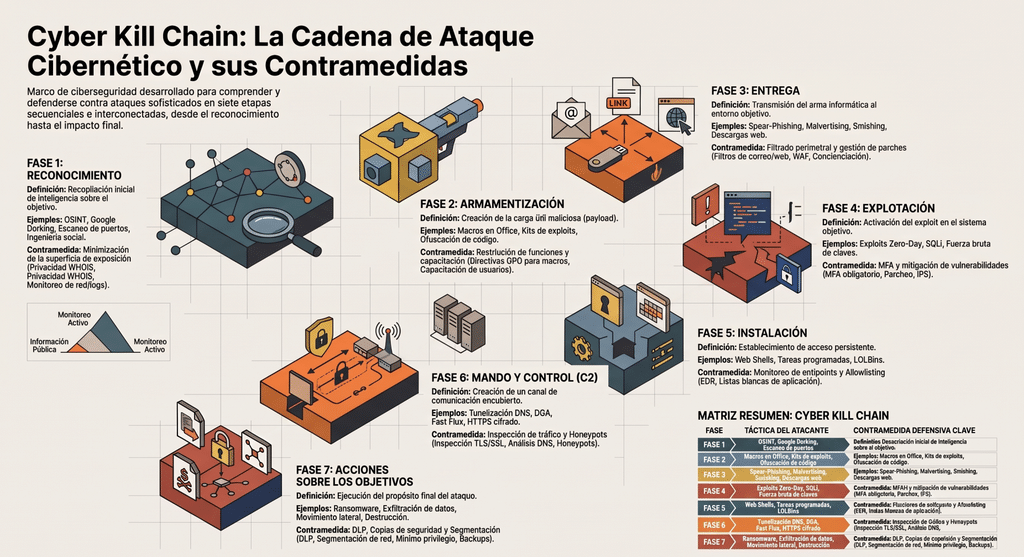
Inspirada en las cadenas de ataque militares, la Cyber Kill Chain es un marco de ciberseguridad presentado por Lockheed Martin en 2011. Fue creada para ayudar a las organizaciones a defenderse de los ciberataques mediante la comprensión de cómo se llevan a cabo. La Cyber Kill Chain divide un ataque en siete etapas:
- Reconocimiento : En la primera etapa, el atacante recopila información sobre el objetivo.
- Armamentización : Una vez realizado el reconocimiento adecuado, el atacante crea una carga útil ejecutable o modifica una existente basándose en las vulnerabilidades del sistema objetivo.
- Entrega : Una vez listo, el atacante envía la carga útil armada al objetivo.
- Explotación : Una vez ejecutada, la carga útil explota una vulnerabilidad en el sistema objetivo.
- Instalación : La explotación permite al atacante instalar una puerta trasera o malware para mantener persistencia en el entorno del objetivo
- Mando y Control (C2) : Utilizando la puerta trasera instalada, el atacante puede controlar el sistema comprometido.
- Acciones sobre los objetivos : Una vez alcanzado este punto, el atacante puede llevar a cabo acciones adicionales como la exfiltración de datos o la explotación de otros sistemas.
Cuando una organización conoce cada etapa del proceso, tiene mayores posibilidades de romper la cadena e interrumpir un ataque mientras está en curso.
Objetivos de aprendizaje
Al finalizar esta sala, aprenderás sobre:
- Las siete etapas de la cadena de ataque cibernético
- Explora varios ejemplos de ataques dentro de cada etapa.
- Visite diferentes ejemplos de defensa relacionados con cada etapa.
Responda las siguientes preguntas
¿Cuántas fases componen la cadena de ataque cibernético?
7
Tarea 2 Reconocimiento
El reconocimiento tiene su origen en el ámbito militar y se refiere a la recopilación de información sobre un objetivo. En ciberseguridad, esta fase consiste en recopilar información sobre las vulnerabilidades y debilidades del objetivo para descubrir posibles puntos de entrada.
El reconocimiento se puede dividir en dos tipos: pasivo y activo. Cuando se lleva a cabo un reconocimiento pasivo , el atacante realiza sus actividades sin hacer ningún “ruido”, por ejemplo, utilizando inteligencia de fuentes abiertas (OSINT). Sin embargo, en el caso del reconocimiento activo , el atacante no puede permanecer completamente silencioso e invisible; requiere algún tipo de interacción con la organización objetivo, como por ejemplo el uso de ingeniería social contra el personal del objetivo o escaneando un sistema objetivo en busca de vulnerabilidades.
Reconocimiento: Ejemplos
Existen muchos ejemplos de lo que un atacante podría hacer en la fase de reconocimiento.
Reconocimiento pasivo
Consideremos algunos ejemplos de reconocimiento pasivo. Los primeros ejemplos que vienen a la mente son WHOIS y DNS bases de datos. La base de datos WHOIS puede revelar información de contacto, fechas de registro y propietarios de dominios a menos que se oculte mediante un complemento de servicio de privacidad. Consultar la DNS La base de datos puede revelar la DNS servidores y direcciones IP de servidores públicos. Otros ejemplos de reconocimiento pasivo incluyen el reconocimiento de sitios web mediante rastreo y extracción de datos, el reconocimiento de redes sociales y el Google Dorking, es decir, el uso de motores de búsqueda para revelar información sensible y archivos confidenciales.
Reconocimiento activo
Como ya se mencionó, el reconocimiento activo puede resultar intrusivo. Un ejemplo típico es el escaneo de puertos de red, que identifica hosts activos y servicios en ejecución. Ejemplos más intrusivos incluyen el escaneo de vulnerabilidades para identificar debilidades en los servicios públicos del objetivo. Además, es común el reconocimiento físico, donde el atacante puede visitar las instalaciones del objetivo para identificar puntos de acceso, estudiar las medidas de seguridad y observar el comportamiento del personal.
Contramedidas contra el reconocimiento: ejemplos
Las tácticas de defensa incluyen minimizar la exposición de información pública. Esta contramedida se logra limitando la información en sitios web, cuentas de redes sociales y DNS registros. Además, los registros WHOIS no deben revelar nombres ni direcciones que sea mejor mantener en privado; muchos registradores ofrecen un servicio de privacidad, generalmente con un costo adicional.
Es fundamental monitorizar y analizar el tráfico y los registros de red para detectar vulnerabilidades y escaneos de puertos. El equipo de seguridad debe supervisar activamente el tráfico de red para detectar ataques de escaneo. También es necesario revisar los registros de servicio para descubrir intentos de reconocimiento.
Responda las siguientes preguntas
¿Cuál es el término para referirse al uso de motores de búsqueda para revelar información sensible y archivos confidenciales?
Google Dorking
¿Qué tipo de reconocimiento es aquel en el que el atacante revisa las páginas de redes sociales?
Passive Reconnaissance
Tarea 3 Weaponisation
Una vez recopilada suficiente información sobre el objetivo, el atacante procede a la siguiente etapa: la preparación del ataque. Con base en la información obtenida sobre los sistemas objetivo, puede crear una carga útil diseñada para explotar las vulnerabilidades descubiertas. El atacante puede usar un exploit preexistente, modificar uno ya existente o crear uno desde cero. Cabe destacar que diversos frameworks y herramientas pueden ser de gran ayuda en esta etapa.
Muchos atacantes recurren a la ofuscación o el cifrado para evitar ser detectados. Además, pueden ocultar el ataque en archivos aparentemente inofensivos, como documentos de Word o PDF. Es fundamental tener en cuenta que, al final de esta etapa, se obtendrá un archivo malicioso listo para ser distribuido al sistema objetivo.
Uso de armas: ejemplos
Tras la fase de reconocimiento, el atacante ha identificado las vulnerabilidades que debe explotar. Debe utilizar el código de explotación adecuado para crear su «arma cibernética». ¿Qué puede convertir en arma el ciberatacante? Cualquier cosa, desde un archivo adjunto de correo electrónico hasta una memoria USB.
Los atacantes podrían utilizar uno de los kits de exploits disponibles. Un kit de exploits es una plataforma automatizada que contiene diversos exploits para diferentes vulnerabilidades. Estas plataformas facilitan a los atacantes la inclusión del código del exploit en una carga útil, como un archivo ejecutable o documentos específicos.
Afortunadamente, no todos los documentos pueden utilizarse para contener código malicioso. Los atacantes suelen recurrir a la creación de documentos de Microsoft Office con macros maliciosas. Si las macros están habilitadas, una macro ejecuta un conjunto de instrucciones guardadas al abrir el documento.
Una vez que el archivo malicioso esté listo, el atacante podría crear un phishing, Enviar un correo electrónico con un archivo adjunto malicioso, configurar una página web para alojarlo o guardarlo en una unidad USB. Por otro lado, si el atacante quiere atacar un servicio vulnerable, debe planificar cómo entregar la carga útil a dicho servicio en la siguiente fase.
Contramedidas contra la militarización: ejemplos
Por parte del defensor, la capacitación de los usuarios es indispensable. Al recibir un correo electrónico, el usuario debe tener cuidado si contiene archivos adjuntos; además, debe saber cómo verificar el origen del correo para comprobar su legitimidad. Asimismo, si el correo incluye un archivo ZIP cifrado con la información confidencial y la contraseña de descifrado, el usuario debe desconfiar de dichas instrucciones antes de abrirlo. La capacitación en ciberseguridad para los usuarios es un proceso continuo y un elemento fundamental de cualquier defensa sólida.
Además de capacitar a los usuarios, es recomendable deshabilitar las funciones innecesarias, desinstalar el software que no se utilice y eliminar los complementos del navegador que no sean necesarios. Es fundamental restringir las funciones potencialmente riesgosas, como deshabilitar las macros en los documentos de Office o limitarlas a fuentes firmadas y de confianza. Estas políticas se pueden implementar mediante la directiva de grupo de Windows, lo que ayuda a reducir la superficie de ataque potencial.
Responda las siguientes preguntas
¿Qué técnica se menciona para evadir la detección dificultando el análisis del código malicioso?
obfuscation
¿Qué función integrada permite crear un documento malicioso de MS Office?
Macro
Tarea 4 Entrega
En la etapa anterior, el atacante preparó una carga útil personalizada y ahora necesita encontrar la forma adecuada de transmitirla al entorno objetivo. Puede elegir un método de entrega apropiado utilizando la información recopilada durante el reconocimiento.
Entrega: Ejemplos
Los atacantes siguen recurriendo a la creatividad para lograr la entrega exitosa de su carga útil de exploit.
- Suplantación de identidad correos electrónicos : Estos correos electrónicos suelen contener archivos adjuntos maliciosos, pero también pueden usar enlaces a descargas maliciosas. Los nombres de los archivos juegan un papel importante en este ataque; invoice.pdf.exe pueden engañar al usuario objetivo, a diferencia de otros métodos program.exe.
- Lanzaphishing Los correos electrónicos fraudulentos se refieren a un ataque dirigido en el que los mensajes se diseñan para que parezcan comunicaciones legítimas de una fuente conocida o de confianza para el destinatario. Por ejemplo, se falsifican el nombre y la dirección de correo electrónico del remitente para que parezcan ser los del jefe del destinatario.
- Enlaces web maliciosos : El atacante podría alojar los kits de exploits en sitios web públicos. También se utilizan la suplantación de dominio y el acortamiento de URL para que los enlaces parezcan menos sospechosos.
- Plataformas para compartir archivos : Los atacantes podrían subir archivos maliciosos a los servicios web para compartir archivos, aprovechándose de la familiaridad de los usuarios con los proveedores.
- Malvertising : Los atacantes muestran anuncios en sitios web legítimos para redirigir a los usuarios a la página maliciosa.
- SMS Suplantación de identidad(Smishing) : El atacante envía mensajes de texto con enlaces maliciosos o instrucciones para descargar software malicioso.
- Ingeniería social El atacante podría convencer a un usuario desprevenido para que descargue y ejecute un programa malicioso.
- Métodos físicos de entrega : El código malicioso podría guardarse en una memoria USB y dejarse en un lugar accesible. Otro ejemplo es el envío por correo de un DVD de apariencia inofensiva que contenga el programa malicioso. El atacante siempre debe proporcionar un contexto convincente, como que el DVD contenga un catálogo de interés para el personal objetivo.
Existen muchas otras tácticas, y se espera que surjan otras nuevas a medida que se disponga de nuevas tecnologías y los atacantes se vuelvan más sofisticados con el tiempo.
Contramedidas contra la entrega: ejemplos
Es como una carrera armamentística cibernética donde el equipo de defensa debe trabajar contra cada método de entrega que conoce. La lista comienza con la capacitación de los usuarios en concienciación sobre ciberseguridad. Se educa a los usuarios sobre prácticas de navegación seguras, phishing, y ingeniería social Ataques. Más allá de la capacitación de usuarios, el filtrado de correo electrónico y web es un estándar en muchas organizaciones. Los firewalls de aplicaciones web (WAF) son indispensables para bloquear archivos maliciosos disponibles a través de la web. Además, la monitorización de la red y la gestión de parches se vuelven cada vez más importantes en las grandes corporaciones. Existen muchas otras tácticas de defensa para interrumpir la cadena de ataque y evitar la entrega exitosa de la carga útil maliciosa.
Responda las siguientes preguntas
¿Qué método consiste en mostrar anuncios en sitios web legítimos para redirigir a los usuarios a páginas maliciosas?
Malvertising
¿Qué tipo de ataque de phishing envía mensajes de texto con enlaces maliciosos o instrucciones para descargar malware?
Smishing
Tarea 5 Explotación
Tras la entrega exitosa del código malicioso, comienza la fase de explotación. La explotación puede adoptar diversas formas, como una vulnerabilidad de software, una contraseña débil o una configuración incorrecta del sistema.
Explotación: Ejemplos
El atacante podría utilizar varias formas de explotar un sistema. El enfoque más directo es atacar un sistema de autenticación basado en contraseñas. Si la contraseña es predeterminada o débil, es fácil para el atacante descubrirla; alternativamente, el atacante puede utilizar phishingo técnicas más sofisticadas para engañar al usuario y que introduzca su contraseña.
Las vulnerabilidades de software representan una puerta de entrada para los atacantes. Estas vulnerabilidades afectan tanto a los sistemas cliente como a los servicios de red. Constantemente se descubren nuevas vulnerabilidades, y suele ser cuestión de tiempo que los atacantes desarrollen código de explotación funcional. En ocasiones, se publica un exploit antes de que el proveedor se dé cuenta de la existencia de una vulnerabilidad en su producto; en este caso, se denomina exploit de día cero.
Hay muchas otras vulnerabilidades que podrían ser explotadas, que van desde SQL Inyección a través de desbordamiento de búfer. Dependiendo de la vulnerabilidad específica, esto puede facilitar el acceso incluso a alguien sin credenciales de inicio de sesión.
Medidas contra la explotación: ejemplos
El equipo de seguridad puede utilizar muchas soluciones para interrumpir la explotación. Enumeraremos algunas. Se deben aplicar requisitos de contraseña y autenticación multifactor (MFA) debería exigirse reforzar la autenticación basada en contraseñas. MFA Impide que un atacante consiga cualquier beneficio, incluso con un conjunto válido de credenciales de inicio de sesión.
La gestión de parches para servidores y clientes es fundamental para erradicar las vulnerabilidades conocidas. Además, el análisis de vulnerabilidades es necesario para detectar cualquier vulnerabilidad que no haya sido parcheada.
Los sistemas de prevención de intrusiones (IPS) pueden desempeñar un papel importante en el bloqueo de varios intentos de explotación al inspeccionar el tráfico en busca de exploits conocidos. Los firewalls de aplicaciones web (WAF) pueden bloquear una variedad de ataques contra aplicaciones web, como SQL inyección, secuencias de comandos entre sitios (XSS), y falsificación de solicitudes entre sitios (CSRF).
Responda las siguientes preguntas
¿Qué tipo de exploit se utiliza antes de que el proveedor tenga conocimiento de una vulnerabilidad?
zero-day exploit
¿Qué tecnología se menciona para evitar que un atacante obtenga acceso incluso con credenciales de inicio de sesión válidas?
mfa
Tarea 6 Instalación
Tras la explotación exitosa de un sistema objetivo, la fase de instalación garantiza el acceso persistente al sistema explotado. En consecuencia, el atacante puede volver al sistema explotado más tarde sin tener que pasar de nuevo por la fase de explotación. La palabra clave aquí es persistencia.
Instalación: Ejemplos
Independientemente del enfoque utilizado, se debe garantizar el acceso persistente en el futuro; de lo contrario, el atacante no podrá continuar a fases posteriores. Para mantener el acceso persistente, a veces se crean tareas programadas en MS Windows o se configura un trabajo cron en Linux es necesario en los sistemas. Otras veces, necesitan modificar los scripts de inicio o los archivos de configuración. Instalar un nuevo servicio en Windows o un demonio en Linux El enfoque de sistemas es una posible solución. El enfoque de servicios facilita el mantenimiento del acceso persistente.
Los atacantes pueden recurrir a la instalación de malware, la creación de puertas traseras o la instalación de rootkits, entre otras cosas. Además, intentan aprovechar las funciones integradas del sistema, como las herramientas y los binarios legítimos de Windows, también conocidos como binarios que se aprovechan del sistema (LOLBins).
En algunos casos, los atacantes necesitan descargar y ejecutar cargas útiles adicionales para reforzar su acceso. Por ejemplo, podrían desplegar un web shell tras explotar una aplicación web. Un web shell es un pequeño script escrito en un lenguaje de programación compatible con el servidor comprometido; permite al atacante ejecutar comandos del sistema operativo en el objetivo a través de una interfaz de navegador web. Ejecutar un web shell sobre un protocolo estándar como HTTPS les garantiza poder iniciar sesión en el sistema objetivo, camuflando su actividad dentro del tráfico HTTPS.
Contramedidas contra la instalación: ejemplos
Es fundamental supervisar los nuevos procesos y servicios; se requiere analizar el proceso principal y las actividades asociadas para detectar las maliciosas basándose en el contexto completo.
Detección y respuesta en el punto final (EDR) permite supervisar los puntos finales en busca de actividades sospechosas, como la creación de procesos inusuales, la modificación de archivos en directorios sensibles y conexiones de red inesperadas.
Las auditorías periódicas del sistema y las comparaciones con una línea base segura son necesarias para identificar cambios no autorizados, como cuentas de usuario recién creadas o servicios recién instalados, y revertirlos a su estado original. Algunas herramientas de gestión de la configuración ayudan a automatizar este proceso para mantener la seguridad de los sistemas y revertir los cambios no autorizados.
Otro enfoque es la inclusión de aplicaciones en listas negras, lo que impide la ejecución de software no autorizado o malicioso al permitir únicamente la ejecución de aplicaciones aprobadas. Los enfoques mencionados hasta ahora no son exhaustivos; sin embargo, dan una idea de la complejidad de las contramedidas. Si el atacante logra completar la fase de instalación, puede proceder a establecer un canal de comunicación encubierto en la siguiente fase.
Responda las siguientes preguntas
¿Qué táctica permite a los atacantes ejecutar comandos del sistema operativo en un objetivo a través de una interfaz de navegador web?
web shell
¿Qué técnica se menciona para evitar la ejecución de software no autorizado o malicioso, permitiendo únicamente la ejecución de aplicaciones aprobadas?
Allowlisting
Tarea 7 Mando y Control (C2)
Tras una instalación exitosa de acceso persistente dentro del entorno objetivo, el atacante necesita mantener un acceso confiable y discreto a los sistemas comprometidos para poder actuar posteriormente en función de sus objetivos. El Comando y Control (C2La fase ) tiene como objetivo establecer este canal de comunicación encubierto para su uso en la siguiente fase. En esta fase, el atacante establece elC2canal de comunicación entre los sistemas comprometidos y su propia infraestructura.
Los atacantes pueden utilizar diversas técnicas para crear infraestructura como nombres de dominio, direcciones IP y servicios en la nube. Para evitar ser detectados, pueden recurrir a diferentes métodos, como la creación de nombres de dominio aleatorios y el cambio frecuente de la dirección IP. En algunos casos, pueden usar un dominio aparentemente legítimo para no levantar sospechas. También es común el uso de cifrado, entre otras técnicas de ofuscación, para evitar ser descubiertos.
Mando y control: ejemplos
Enumeraremos algunas tácticas empleadas porC2infraestructura para lograr una comunicación encubierta resiliente. La primera táctica consiste en utilizar protocolos comunes de la capa de aplicación, como HTTP HTTPS, DNS, ySMTPparaC2comunicación, que permite mezclarse con el tráfico legítimo. Además,C2La infraestructura puede utilizar canales cifrados como HTTPS para ocultarse de las herramientas de monitoreo de red. También es posible utilizar DNS tunelización, es decir, codificación de datos dentro DNS solicitudes para eludir diversas soluciones de seguridad y cortafuegos.
En lo que respecta a las direcciones de dominio,C2La comunicación puede realizarse a través de plataformas de redes sociales, como mensajes directos de X, para enviar comandos a una botnet. Otra opción es utilizar servicios legítimos en la nube, como Dropbox y Google Docs, especialmente para la exfiltración de datos.
Si el atacante registra su propio nombre de dominio y lo utiliza para establecer elC2infraestructura, será demasiado fácil derribarla. Por lo tanto, laC2Se basa en varias técnicas para garantizar comunicaciones resilientes. Algunos ejemplos son los algoritmos de registro de dominios (DGA) y Fast Flux. DGA se refiere a la creación de una gran cantidad de nombres de dominio, por ejemplo, 50 000, utilizando un algoritmo predefinido. El propietario del dominioC2La infraestructura registra solo un 1% o un 2%. El malware, a su vez, iterará sobre esta extensa lista hasta encontrar un dominio activo. Si el dominio es bloqueado o confiscado, el malware pasa al siguiente dominio activo.
Fast Flux asocia cientos o miles de direcciones IP con un único nombre de dominio; además, estas direcciones IP se intercambian cada pocos minutos. Dispositivos comprometidos, por ejemplo, IoT dispositivos, actúan como proxies para reenviar el tráfico al ocultoC2servidor. Si alguna dirección IP, es decir, apoderado Si el nodo se bloquea, el malware cambia automáticamente a la siguiente dirección IP.
Contramedidas contra el mando y control: ejemplos
El equipo de ciberseguridad debe considerar diversas soluciones para detectar y interrumpirC2Tráfico. Exploremos algunos.
Monitoreo de red a través de cortafuegos, IDS, y IPS desempeña un papel importante en la detección y el bloqueoC2Tráfico. Es fundamental estar atento a patrones y volúmenes de tráfico inusuales, así como a conexiones a direcciones IP maliciosas conocidas.
Porque DNS El tráfico puede utilizarse para construir túneles.C2tráfico, monitoreo DNS tráfico y análisis DNS Las consultas son igualmente vitales, especialmente cuando se encuentran con consultas inusualmente largas o se detectan altos volúmenes de solicitudes a dominios sospechosos. Además, debido a que los shells web utilizan HTTP y los protocolos HTTPS, la monitorización del tráfico web ayuda a detectar conexiones sospechosas, mientras que el filtrado de contenido puede bloquear el acceso a URL sospechosas. Además, sería necesaria la inspección de cifrado para descifrar e inspeccionar el tráfico cifrado para detectarC2comunicación mediante HTTPS.
Muchos equipos de seguridad van un paso más allá y despliegan honeypots para detectar y analizarC2Intentamos comunicarnos con ellos y monitorizamos su comportamiento. La lista continúa, y dejamos un análisis más detallado de las contramedidas para otras salas.
Responda las siguientes preguntas
¿Cómo se llama la táctica que consiste en ocultar datos dentro de las consultas DNS?
DNS tunnelling
¿Qué protocolo utilizaría el atacante para introducir sus datos de contrabando como tráfico web cifrado?
HTTPS
Tarea 8 Acciones sobre los objetivos
Después de establecer una operación encubiertaC2A través del canal de comunicación, el atacante puede llevar a cabo sus objetivos originales. En esta fase, el atacante ejecuta sus objetivos originales, que van desde la exfiltración de datos (robo de información) hasta la interrupción del servicio.
Acciones sobre los objetivos: Ejemplos
Los atacantes pueden tener como objetivo a una organización por diversas razones. Algunos ataques son evidentes. Por ejemplo, si el atacante solo busca causar daños, puede lanzar un ataque destructivo eliminando o corrompiendo datos para interrumpir el funcionamiento normal del sistema. Por otro lado, los atacantes pueden buscar ganancias económicas y riquezas rápidas, generalmente mediante ataques de ransomware. O pueden intentar enriquecerse de forma más discreta, como el robo financiero a través de transferencias bancarias no autorizadas u otras transacciones fraudulentas.
En un ataque encubierto, como el espionaje industrial o político, los atacantes estarían principalmente interesados en robar archivos confidenciales de su objetivo, lo que se conoce como exfiltración de datos. Por otro lado, si el atacante está interesado en obtener acceso a otros sistemas en la red objetivo, intentará comprometer sigilosamente otros sistemas de la red, es decir, mediante el movimiento lateral.
Dependiendo de la organización objetivo, el atacante podría estar interesado en manipular los Sistemas de Control Industrial (SCI). También es posible que esto vaya precedido del establecimiento de una presencia persistente a largo plazo para llevar a cabo el ataque en el momento que elija. La ejecución depende del atacante y sus motivaciones. Hemos mencionado algunos ejemplos, pero la lista puede ser mucho más extensa.
Contramedidas contra acciones dirigidas a objetivos: ejemplos
Exploremos algunas contramedidas que una organización puede considerar. Prevención de pérdida de datos (DLPLas soluciones de seguridad pueden desempeñar un papel fundamental en la prevención de la exfiltración no autorizada de datos. Además, establecer un plan fiable de copia de seguridad y recuperación es indispensable para mitigar el ransomware y otros ataques destructivos.
Para minimizar el daño que puede causar un atacante, una organización debe considerar la red. Segmentación y estrictos controles de acceso. La segmentación de la red Aísla los sistemas críticos en caso de que un sistema se vea comprometido en otro segmento e impide que el atacante se mueva lateralmente; además, los controles de acceso y el principio de mínimo privilegio limitan quién puede acceder a sistemas y datos sensibles.
La monitorización de la actividad del usuario ayuda a detectar comportamientos sospechosos; por ejemplo, no esperarías que tus usuarios enviaran DNS consultas después de la medianoche. Por otro lado, Detección y respuesta de punto final (EDR Las soluciones de ) ofrecen una excelente opción para monitorear y detectar actividades sospechosas en los puntos finales, como procesos que intentan acceder o modificar datos confidenciales, cifrar archivos o establecer conexiones de red no autorizadas.
Responda las siguientes preguntas
¿Cuál es el término para referirse al robo de archivos confidenciales de una red objetivo?
data exfiltration
¿Qué principio limita quién puede acceder a sistemas y datos sensibles para minimizar los daños causados por un atacante?
principle of least privilege
¿Qué tipo de ataque implica cifrar archivos y exigir un pago a cambio de la clave de descifrado?
Ransomware
Tarea 9 Conclusión
| Número de Fase | Nombre de la Fase | Descripción de la Fase | Ejemplos de Ataque / Tácticas | Contramedidas y Defensas |
| 1 | Reconocimiento | El atacante recopila información sobre el objetivo para descubrir vulnerabilidades, debilidades y posibles puntos de entrada. | Reconocimiento pasivo (WHOIS, bases de datos DNS, rastreo de sitios web, redes sociales, Google Dorking) y reconocimiento activo (escaneo de puertos, escaneo de vulnerabilidades, reconocimiento físico, ingeniería social). | Minimizar la exposición pública de información (sitios web, redes sociales, registros DNS y WHOIS con servicios de privacidad) y supervisar/analizar el tráfico de red y registros de servicio para detectar escaneos. |
| 2 | Armamentización (Weaponisation) | El atacante crea o adapta una carga útil ejecutable maliciosa («arma cibernética») basada en las vulnerabilidades identificadas. | Uso de kits de exploits, creación de documentos de MS Office con macros maliciosas, uso de ofuscación o cifrado, preparación de archivos adjuntos en correos de phishing o cargas en memorias USB. | Capacitación continua de usuarios contra phishing/archivos sospechosos, deshabilitar o restringir macros en Office mediante directivas de grupo (GPO), y desinstalar software o complementos innecesarios. |
| 3 | Entrega | El atacante transmite la carga útil armada al entorno o sistema objetivo. | Correos de phishing y spear phishing, enlaces web maliciosos, plataformas de intercambio de archivos, malvertising, smishing (SMS), ingeniería social y entrega física (USB, DVD). | Capacitación en concienciación en ciberseguridad, filtrado de correo electrónico y web, uso de WAF (Firewall de Aplicaciones Web), monitoreo de red y gestión de parches. |
| 4 | Explotación | La carga útil se ejecuta para explotar una vulnerabilidad en el sistema objetivo (software, contraseñas débiles o malas configuraciones). | Ataques a sistemas de autenticación/contraseñas débiles, uso de exploits conocidos o de día cero (zero-day), inyección SQL, desbordamiento de búfer. | Políticas de contraseñas robustas, Autenticación Multifactor (MFA), gestión de parches, análisis de vulnerabilidades, Sistemas de Prevención de Intrusiones (IPS) y WAF. |
| 5 | Instalación | El atacante instala una puerta trasera o malware para garantizar acceso persistente en el entorno del objetivo. | Creación de tareas programadas (Windows) o trabajos cron (Linux), modificación de scripts de inicio, instalación de nuevos servicios/demonios, uso de rootkits, LOLBins y despliegue de web shells. | Supervisión de nuevos procesos y servicios con EDR, auditorías periódicas del sistema comparadas con una línea base segura, herramientas de gestión de configuración e inclusión de aplicaciones en listas de permitidos (allowlisting/listas negras). |
| 6 | Mando y Control (C2) | Establecimiento de un canal de comunicación encubierto y confiable entre los sistemas comprometidos y la infraestructura del atacante. | Uso de protocolos comunes (HTTP, HTTPS, DNS, SMTP), tunelización DNS, uso de redes sociales o servicios en la nube (Dropbox, Google Docs), y técnicas de resiliencia como Algoritmos de Generación de Dominios (DGA) y Fast Flux. | Monitoreo de tráfico de red mediante firewalls, IDS/IPS, análisis e inspección de consultas DNS, filtrado de contenido web, inspección de tráfico cifrado HTTPS y despliegue de honeypots. |
| 7 | Acciones sobre los objetivos | El atacante ejecuta sus objetivos finales dentro del sistema comprometido. | Exfiltración de datos (robo de información), ataques destructivos o borrado de datos, ransomware, fraudes financieros, movimiento lateral hacia otros sistemas y manipulación de sistemas de control industrial (ICS). | Soluciones de Prevención de Pérdida de Datos (DLP), planes de copia de seguridad y recuperación, segmentación de red, controles de acceso bajo el principio de mínimo privilegio, monitoreo de actividad de usuarios y soluciones EDR. |
En esta sala, cubrimos la cadena de ataque cibernético y sus siete fases. El mayor daño ocurre en la última fase; sin embargo, las empresas pueden protegerse contra dicho daño si interrumpen la cadena en cualquiera de sus etapas anteriores. En consecuencia, el enfoque del equipo de seguridad defensiva, como el equipo azul El objetivo sería detectar las acciones del atacante relacionadas con cada fase y bloquearlas.
Los equipos de seguridad ofensiva, como los pentesters o los red teamers, deben seguir los pasos de adversarios reales para garantizar que su simulación de ataque sea realista. Esto permite a la empresa poner a prueba sus defensas y determinar si los controles de seguridad existentes son efectivos y qué tan bien su equipo puede detectar un ataque de este tipo.
Responda las siguientes preguntas
¿Cuál es la bandera después de completar el sitio estático?
THM{CKC_NJHERDX327}
Sigan entrenando, Hacketones, Nos vemos en el próximo laboratorio!!!