WSTG Guía de pruebas de seguridad web de OWASP
En este capítulo, WSTG Guía de pruebas de seguridad web de OWASP, vas a explorar una de las piezas centrales del hacking ético profesional: la Guía de Pruebas de Seguridad Web de OWASP (WSTG) y…
En este capítulo, WSTG Guía de pruebas de seguridad web de OWASP, vas a explorar una de las piezas centrales del hacking ético profesional: la Guía de Pruebas de Seguridad Web de OWASP (WSTG) y…
En este capítulo, Herramientas y CTF de OWASP, Conocerás a las herramientas de seguridad más importantes del ecosistema OWASP. Junto con diversas tecnologías que complementan el proceso de pentesting, modelado de amenazas, automatización y gestión…
En este capítulo te adentrarás en uno de los pilares fundamentales del hacking ético y la seguridad del software: el ecosistema OWASP. Comprenderás cómo esta organización se ha convertido en el estándar mundial para evaluar,…
En este capítulo, Metodologías y Metodologías y fases del pentesting de aplicaciones web, aprenderás las metodologías profesionales de pruebas de penetración, es decir, los marcos y procesos que utilizan los hackers éticos reales para llevar…
En este capítulo: Las mejores rutas y CTFs para practicar hacking web, aprenderás uno de los pilares fundamentales en tu desarrollo como hacker ético: cómo practicar de manera segura, legal y profesional utilizando laboratorios diseñados…
En este capítulo, «Mas de 200 Sitios web de CTF y entornos de práctica», vas a aprender cómo dominar el pentesting mediante CTFs y entornos prácticos. Te mostraré qué plataformas y recursos usar (TryHackMe, Hack…
En este capítulo Crea tu laboratorio de pentesting web gratis, veremos qué máquinas vulnerables y repositorios usar (bWAPP, Metasploitable, OWASP BWA, Bee-Box, VulnHub, etc.), cómo levantarlas en VirtualBox, y buenas prácticas para que tus VMs…
En este capítulo, Crea tu laboratorio de hacking VirtualBox y Kali Linux, vas a aprender a diseñar, instalar y afinar un laboratorio de pentesting web en tu propia máquina usando virtualización. Verás qué hardware y…
Poniéndolo todo junto En este capítulo, TryHackMe Poniendo todo junto – Putting it all together, vas a encajar todas las piezas: DNS, HTTP(S), servidores web, hosts virtuales, contenido estático vs. dinámico, balanceadores, CDN, bases de…
Ya vimos en el capítulo anterior HTML y CSS ahora veremos JavaScript y bases de datos lo que nos permitirá entender mejor ataques como XSS y SQLi, y comprenderás cómo la capa visual (CSS) y…
En este capítulo, HTML – Fundamentos e Inyección HTML, conectas fundamentos de HTML/CSS con técnicas de revisión manual e inyección HTML para descubrir fallos de seguridad sin herramientas externas. Aprenderás a leer la estructura real…
En este capítulo (TrayHackMe HTTP en detalle – HTTP in Detail) vas a dominar cómo funciona HTTP(S) —el lenguaje básico de la web—: cómo se forman las URL, cómo el navegador pide recursos, qué contienen…
En el capítulo anterior vimos la primera parte de Respuesta a una solicitud HTTP y Códigos de estado HTTP, en este capítulo aprenderás cómo se compone una respuesta HTTP y cómo analizar cada uno de…
En este capítulo, Códigos de estado HTTP, aprenderás cómo responde un servidor web a una solicitud HTTP y por qué comprender la estructura y el significado de una response es imprescindible para un hacker ético…
En este capítulo aprenderás cómo funcionan las solicitudes HTTP, en el capitulo anterior aprendiste qué es y cómo funciona la línea de solicitud y los métodos, en este capítulo aprenderás qué es y cómo funciona…
En este capítulo: Solicitud HTTP y Métodos de solicitud HTTP, aprenderás cómo funciona el protocolo HTTP/HTTPS —la columna vertebral de la web— y por qué cada parte de una request y una response (línea de…
El protocolo HTTPS En este capítulo aprenderás qué es El protocolo HTTPS, por qué existe y cómo protege las comunicaciones web. Verás de forma práctica cómo SSL/TLS cifra y autentica el tráfico HTTP, en qué…
En este capítulo entenderás qué es El protocolo HTTP, cómo fluye una petición–respuesta entre navegador y servidor, qué papel juegan métodos, cabeceras, URLs y versiones del protocolo (HTTP/1.1 vs HTTP/2), y por qué HTTP es…
En este capítulo: TryHackMe – Walking An Application -Examinar una aplicación, aprenderás a auditar manualmente una aplicación web usando únicamente las herramientas integradas del navegador: ver código fuente, Inspector/DOM, Depurador (Sources) y Red (Network). Entenderás…
Hola y bienvenido a este capítulo: TryHackMe How Websites Work Cómo funcionan los sitios web. Para explotar un sitio web, primero es necesario saber cómo se crean. Al final de esta sala, sabrás cómo se…
Practica en Try Hack Me DNS en detalle (DNS in Detail) Cómo explique desde un principio este curso va a ser sumamente practico y vamos a ver los laboratorios de INE, Hack the box y…
Las aplicaciones web tienen una arquitectura compleja que incluye varios componentes. Cada componente desempeña un papel importante. Para los usuarios, todo el proceso es sencillo, pero todo lo importante ocurre entre bastidores. Cada vez que…
Pruebas de penetración de aplicaciones web En este capítulo veremos Pentesting y Ataques a Aplicaciones Web. Las pruebas de penetración de aplicaciones web, o simplemente pentesting web, son una evaluación de seguridad integral destinada a…
¿Qué es el hacking? Es cuando alguien con conocimientos en informática accede a sistemas o redes, ya sea autorizado o no, para identificar posibles debilidades de seguridad y buscar maneras de mejorarla. Pero a veces,…
¡Hola y bienvenidos a este Curso Gratuito de Pentesting Web Profesional! Mi nombre es Carlos Laprovittera y tengo más de 20 años de experiencia en IT desde hace años me dedico a ayudar a personas,…
Se necesita una política de seguridad que contemple el análisis periódico de vulnerabilidades de software, sistemas y protocolos, especialmente en equipos más propensos a ataques. Analizadores de vulnerabilidades son herramientas que buscan automáticamente debilidades proporcionando…
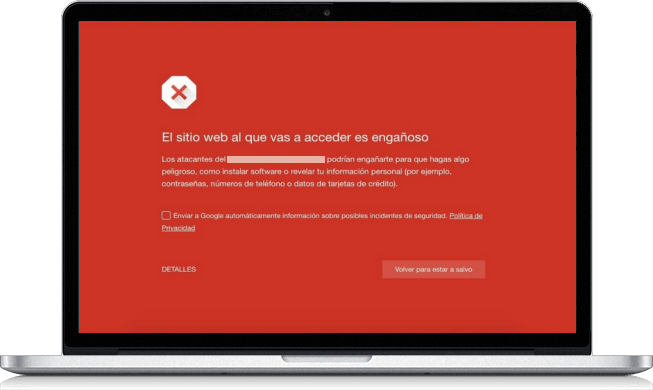
Para sacar el sitio web de la lista negra y eliminar las advertencias enviadas a los usuarios, hay que comunicarle a Google que la infección fue eliminada por completo. Para hacerlo se necesita tener una…
Si estas iniciando en Hacking y Ciberseguridad puedes chequear esta entrada donde dejo hablo más ampliamente sobre el tema: https://laprovittera.com/como-iniciarse-en-ciberseguridad-en-2023/ Más de 200 cursos GRATUITOS para adjuntar a tu currículum y ayudarte a entrar o mejorar…
La última cosa que quiere que suceda es despertarse una mañana para descubrir que no tiene acceso a su propio sitio, pero no debe entrar en pánico si su web fue hackeado. Sigue todas estas…
Esta lista está en constante cambio. una recopilación propia y de varias fuentes. Al final del articulo cito a las personas que hicieron esto posible. Red Team RECONOCIMIENTO: – RustScan ==> https://lnkd.in/ebvRfBNy– Amass ==> https://lnkd.in/e7V569N5– CloudEnum ==> https://lnkd.in/ePHDeGZv–…