Hola hacketones! Bienvenidos a un nuevo CTF de la ruta completa de Jr Penetration Tester para obtener la certificación PT1: TryHackMe Penetration Testing Frameworks

Tarea 1 Introducción
Imagina que acabas de conseguir tu primer encargo de pruebas de penetración. El cliente es una empresa de comercio electrónico de tamaño mediano y quiere que evalúes la seguridad de su aplicación web, red interna y concienciación sobre seguridad de los empleados. Te sientas frente al PC ¿y luego qué? ¿Empiezas a correr Nmap inmediatamente? ¿Pruebas la página de inicio? ¿Primero la inyección? ¿Qué intentas?
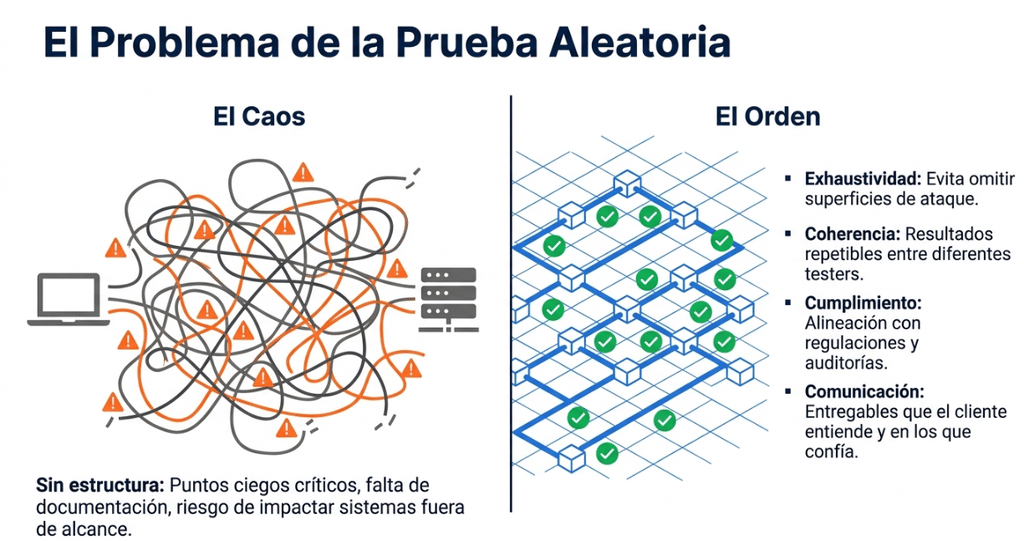
Sin un enfoque estructurado, una prueba de penetración se convierte rápidamente en una colección desorganizada de comprobaciones aleatorias. Podrías pasar por alto superficies de ataque críticas, omitir documentación importante o presentar resultados que el cliente no pueda aprovechar. Peor aún, podrías probar sistemas que nunca estuvieron incluidos en el alcance y meterte en problemas legales. Este es precisamente el problema que resuelven los marcos de trabajo para pruebas de penetración .
Un marco de pruebas de penetración es una metodología estructurada que guía a los profesionales de la seguridad en cada etapa de un proyecto, desde la planificación inicial y la definición del alcance hasta la explotación, la elaboración de informes y la validación de la remediación. Consideremos la analogía de un inspector de edificios que sigue una lista de verificación de cumplimiento normativo: el inspector no recorre el edificio sin rumbo fijo, esperando encontrar problemas. En cambio, sigue un proceso sistemático que garantiza que cada elemento estructural, sistema eléctrico y medida de seguridad contra incendios se evalúe según un estándar conocido. Los marcos de pruebas de penetración cumplen la misma función en las evaluaciones de seguridad.
Contar con una metodología estructurada ofrece varias ventajas. Garantiza la exhaustividad , evitando que se pasen por alto áreas críticas. Promueve la coherencia , asegurando que diferentes evaluadores del mismo equipo obtengan resultados comparables. Facilita el cumplimiento normativo al alinear la evaluación con los requisitos reglamentarios. Además, mejora la comunicación, ya que clientes, auditores y demás partes interesadas pueden comprender y confiar en un proceso basado en un estándar reconocido.
Actualmente existen numerosos marcos de trabajo para pruebas de penetración en uso, y cada uno tiene su propia filosofía, fortalezas y casos de uso ideales. En esta sala, exploraremos en profundidad los siguientes aspectos:
- Manual de Metodología de Pruebas de Seguridad de Código Abierto (OSSTMM) un enfoque científico y basado en métricas para las pruebas de seguridad
- OWASP Guía de pruebas de seguridad web (WSTG), el marco de referencia para las evaluaciones de aplicaciones web
- NIST Publicación especial 800-115, la guía técnica del gobierno estadounidense para las pruebas y evaluaciones de seguridad.
- Estándar de ejecución de pruebas de penetración (PTES), un estándar práctico, basado en fases, que refleja cómo se llevan a cabo los compromisos reales.
- Marco de evaluación de la seguridad de los sistemas de información (ISSAF)una metodología históricamente influyente con un modelo de evaluación detallado de nueve pasos
También presentaremos MITREATT&CK como una base de conocimiento complementaria que mapea las tácticas y técnicas del adversario. Analizaremos otros marcos notables, incluida la Clasificación de Amenazas WASC. Matriz de controles de la nube de CSA,OWASP Guía de pruebas de seguridad para aplicaciones móviles (MASTG), PCI Directrices DSS para las pruebas de penetración y el Marco CBEST, para que sepas cuándo y dónde se aplican.
Marcos de Trabajo para Pruebas de Penetración
| Nombre del Marco | Alcance y Dominio | Fortaleza Principal | Limitación Principal | Caso de Uso Ideal | Estado de Mantenimiento |
| OSSTMM | Multicanal (5 canales: Humano, Físico, Inalámbrico, Telecomunicaciones, Redes de datos) | Métricas cuantificables (RAV), enfoque científico y resultados repetibles/auditables | Curva de aprendizaje pronunciada y consumición de mucho tiempo | Evaluaciones de seguridad repetibles, auditables y basadas en mediciones objetivas | Sin mantenimiento activo / desactualizado (versión 3) |
| OWASP WSTG | Aplicaciones web | Más de 90 casos de prueba estructurados y prácticos integrados al SDLC | Puede fomentar una mentalidad de lista de verificación y requerir mucho tiempo/recursos | Pruebas de penetración y evaluaciones de seguridad en aplicaciones web | Mantenimiento activo (actualizaciones continuas por la comunidad) |
| PTES | Compromisos de principio a fin (redes y aplicaciones) | Flujo de trabajo práctico, estructurado y basado en 7 fases del mundo real | No se ha actualizado formalmente en varios años (referencias técnicas desactualizadas) | Pruebas de penetración estándar de redes y aplicaciones de principio a fin | Sin actualización formal reciente |
| ISSAF | Redes, sistemas y aplicaciones | Clara progresión adversaria a través de un modelo de evaluación de nueve pasos | Ya no se mantiene y sus herramientas/guías específicas están desactualizadas | Referencia educativa para comprender la metodología de ataque y progresión adversaria | Ya no recibe mantenimiento activo |
| MITRE ATT&CK | Catálogo de comportamiento adversario (tácticas y técnicas) | Lenguaje universal para describir el comportamiento real de las amenazas | No es una metodología de prueba de penetración | Enriquecimiento de hallazgos, inteligencia de amenazas e ingeniería de detección | Mantenimiento activo |
| OWASP MASTG | Aplicaciones móviles (Android e iOS) | Casos de prueba móviles específicos y detallados por plataforma | Alcance exclusivo para dispositivos móviles | Pruebas de penetración y evaluaciones de seguridad en aplicaciones móviles | Mantenimiento activo |
| PCI DSS Directrices para Pruebas de Penetración | Entornos de procesamiento y almacenamiento de datos de tarjetas de pago | Mandato regulatorio claro con requisitos específicos de alcance y validación | Aplicabilidad limitada fuera de entornos de tarjetas de pago | Cumplimiento normativo e interacciones que involucren datos de titulares de tarjetas | Mantenimiento activo (PCI DSS v4.0) |
| CSA CCM | Entornos de computación en la nube | Marco de controles de gobernanza alineado con los principales estándares de seguridad | No es una metodología de pruebas de penetración | Evaluaciones de la postura de seguridad y gobernanza en la nube | Mantenimiento activo |
| Marco CBEST | Sector financiero del Reino Unido | Respaldo regulatorio del Banco de Inglaterra e integración de inteligencia de amenazas | Limitado únicamente al sector financiero del Reino Unido | Pruebas de penetración simuladas para instituciones financieras británicas | Mantenimiento activo |
| Clasificación de Amenazas de WASC | Aplicaciones web | Taxonomía histórica que estandarizó la categorización de amenazas web | Obsoleto y sustituido por OWASP Top Ten y WSTG | Referencia histórica o contexto en documentación heredada | No activo (sustituido por OWASP) |
| NIST SP 800-115 | Sistemas, redes y aplicaciones | Credibilidad federal/institucional y flexibilidad en categorías de técnicas | Únicamente orientativo (guía sin aplicación obligatoria o sanciones) | Evaluaciones de seguridad en el sector gubernamental y empresas reguladas | Not in source |
Responda las siguientes preguntas
Un especialista en pruebas de penetración ejecuta varias herramientas contra un objetivo, pero omite por completo el mapeo de la red y no documenta el alcance de antemano. ¿Qué beneficio del uso de un framework habría evitado directamente esta situación?
thoroughness
Su cliente opera en el sector sanitario y debe demostrar el cumplimiento de la HIPAA. Más allá de la identificación de vulnerabilidades, ¿Qué beneficio de utilizar un marco reconocido sería el más importante para este cliente?
compliance
Tarea 2 OSSTMM
Descripción general
Probablemente hayas escuchado la frase «no se puede gestionar lo que no se puede medir». En la mayoría de las disciplinas de ingeniería, la cuantificación es fundamental: un ingeniero estructural no declara un puente «seguro» basándose en la intuición. Sin embargo, en las pruebas de penetración, los resultados suelen presentarse como relatos subjetivos. El Manual de Metodología de Pruebas de Seguridad de Código Abierto (OSSTMM) pretende cambiar esta situación.
Desarrollado por el Instituto de Seguridad y Metodologías Abiertas (ISECOM), el OSSTMM (Actualmente en la versión 3) aplica el método científico a las pruebas de seguridad. Su característica principal es priorizar las métricas sobre las opiniones : en lugar de ofrecer juicios de riesgo subjetivos, OSSTMM produce resultados cuantificables, verificables y repetibles.
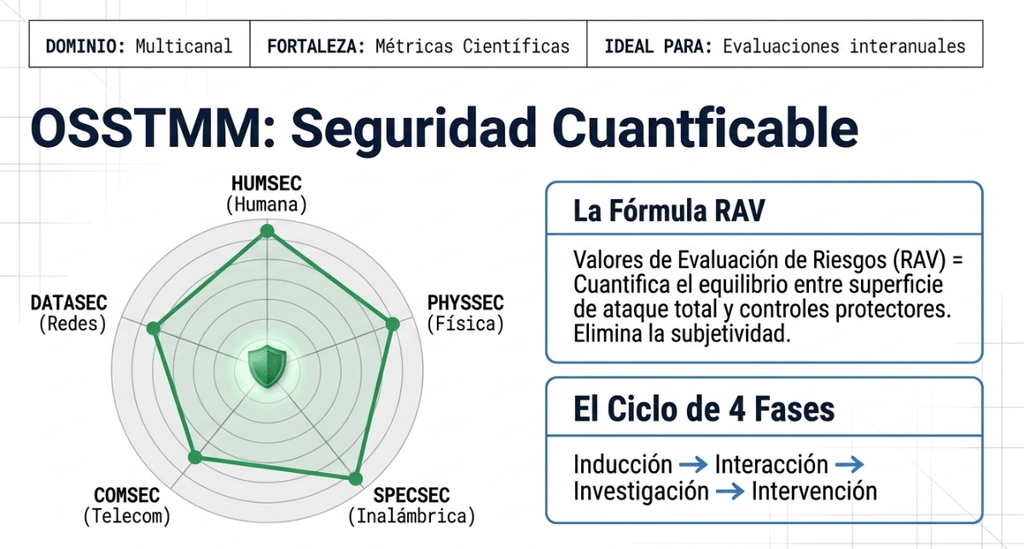
OSSTMM organiza las pruebas en torno a cinco canales de seguridad, lo que refleja su filosofía de que la seguridad no es solo un problema de red:
- Seguridad Humana (HUMSEC): Ingeniería social y vulnerabilidades de factor humano.
- Seguridad física (PHYSSEC): Controles de acceso físico, desde lectores de tarjetas hasta el control de acceso no autorizado.
- Comunicaciones inalámbricas (SPECSEC): Wi-Fi, Bluetooth, RFID y otras señales electromagnéticas.
- Telecomunicaciones (COMSEC): Sistemas telefónicos, VoIP, fax e infraestructura de módem.
- Redes de datos (DATASEC): Servicios de red, cortafuegos y protocolos de capa de aplicación.
Una organización podría tener cortafuegos pero si un atacante logra acceder sin autorización a la sala de servidores (PHYSSEC) o restablecer las credenciales mediante ingeniería social (HUMSEC), los controles de red se vuelven irrelevantes. Los cinco canales garantizan que no se pase nada por alto.
En el centro del enfoque cuantitativo de OSSTMM se encuentran los Valores de Evaluación de Riesgos (VER). Un VER mide el equilibrio entre la superficie de ataque total (exposición) y los controles que la protegen. Un VER positivo indica riesgo residual; un VER cercano a cero sugiere que los controles se ajustan bien a la exposición. Este resultado numérico implica que dos evaluadores que analicen el mismo objetivo deberían llegar a resultados comparables, del mismo modo que dos ingenieros que midan la misma viga deberían calcular tolerancias de tensión similares.
Fases: Un recorrido
El ciclo de pruebas OSSTMM tiene cuatro fases. Analicemos cada una con un ejemplo: su equipo está evaluando la red externa de FinVault Corp, una empresa de servicios financieros, 10.0.113.0/24y su portal de clientes en portal.finvault-corp.thm.
Fase 1: La inducción abarca la enumeración y la verificación. Se mapea lo que existe y se confirma su autenticidad. En FinVault, se consulta el DNS, se revisan los registros de transparencia de certificados y se descubren subdominios como vpn.finvault-corp.thm y mail.finvault-corp.thm. A continuación, se verifica que cada activo esté activo y responda. El resultado es un inventario confirmado del entorno objetivo.
Fase 2: La interacción abarca la cualificación y la cuantificación. Se analizan activamente los activos verificados y se evalúa su relevancia. En FinVault, se conecta a cada servicio, se identifica su tecnología y se cuantifica la exposición: 12 servicios accesibles externamente en 8 hosts, 4 de los cuales aceptan conexiones no autenticadas. Estos hallazgos se incorporan directamente al cálculo de la superficie de ataque.
Fase 3: La investigación abarca la escalada de privilegios y la escalada de verificación. Se prueba si la exposición medida se puede convertir en acceso no autorizado. En FinVault, se descubre un IDOR en el portal del cliente que permite a un usuario autenticado leer los extractos de cuenta de otro cliente. La verificación exhaustiva confirma el alcance: acceso de lectura a 12 000 cuentas, sin acceso de escritura.
Fase 4: La intervención abarca la cuarentena, la auditoría y la incentivación. Se abordan los hallazgos y se examina el entorno de control general. En FinVault, se restringe el acceso al punto final vulnerable. Al mismo tiempo, se desarrolla un parche (cuarentena), se examina el modelo de control de acceso general en busca de fallos similares (auditoría) y se implementa un token de prueba para evaluar las capacidades de detección internas (incentivación).
Notas finales
OSSTMM prescribe el formato de Informe de Auditoría de Pruebas de Seguridad (STAR) para los entregables, lo que garantiza la coherencia y permite la comparabilidad entre equipos.
Su rigor científico es a la vez su mayor fortaleza y su principal barrera. El marco OSSTMM hace que los resultados sean auditables y comparables, lo cual es raro en las pruebas de penetración. Sin embargo, la curva de aprendizaje es pronunciada, las implementaciones completas pueden consumir mucho tiempo y los profesionales experimentados en OSSTMM son más difíciles de encontrar que aquellos capacitados en OWASP o NIST. OSSTMM es la más adecuada para organizaciones que necesitan mediciones de seguridad repetibles y auditables, y que están dispuestas a invertir en dominar la metodología.
Responda las siguientes preguntas
¿Qué métrica de OSSTMM cuantifica el equilibrio entre la superficie de ataque de una organización y sus controles?
Risk Assessment Values
Durante una evaluación OSSTMM, usted completa la Inducción e Interacción , identificando 6 hosts que ejecutan servicios sin parchear. ¿En qué fase pasa a continuación y cuál es el objetivo principal?
Controlar
Tarea 3 OWASP WSTG
Descripción general
Estás probando una aplicación web para un minorista en línea. La aplicación gestiona el registro de usuarios, la búsqueda de productos, el carrito de compras, el procesamiento de pagos y el seguimiento de pedidos. ¿Por dónde empezar? ¿Pruebas primero el formulario de inicio de sesión? ¿La barra de búsqueda? ¿El pago? API Con docenas de posibles puntos débiles en una sola aplicación web, es fácil probar las mismas cosas dos veces o pasar por alto clases enteras de vulnerabilidades.

El Proyecto de Seguridad de Aplicaciones Web Abiertas (OWASP) aborda este problema con la Guía de Pruebas de Seguridad Web (WSTG). Mientras OWASP es más conocido por el TOP 10 de OWASP Si bien el WSTG enumera las vulnerabilidades web críticas, va mucho más allá: se trata de un marco integral, impulsado por la comunidad, que organiza las pruebas de aplicaciones web en más de 90 casos de prueba distintos agrupados en doce categorías.
Esas doce categorías abarcan la superficie de ataque completa de una aplicación web moderna. Incluyen la recopilación de información, la gestión de configuración e implementación, la gestión de identidades, la autenticación, la autorización, la gestión de sesiones, la validación de entradas, el manejo de errores, la criptografía, la lógica empresarial, las pruebas del lado del cliente y API Pruebas. Cada categoría contiene casos de prueba numerados (por ejemplo, WSTG-INPV-01 para secuencias de comandos entre sitios reflejadas) con instrucciones paso a paso sobre qué probar y cómo probarlo.
El WSTG adopta un enfoque basado en el riesgo : las vulnerabilidades se priorizan según su explotabilidad e impacto, en lugar de simplemente catalogarse. Este enfoque permite que el marco ayude a los evaluadores a concentrar sus esfuerzos donde más importa.
Fases: Seguridad a lo largo del ciclo de vida del desarrollo de software
Lo que distingue a WSTG de muchos marcos de pruebas de penetración es que no trata la seguridad como un evento aislado. En cambio, integra las pruebas en las cinco fases del ciclo de vida del desarrollo de software (SDLC) , incorporando la seguridad desde la planificación inicial hasta el mantenimiento posterior al lanzamiento.
Veamos cómo funciona esto para nuestro minorista en línea, ShopSecure Inc. , que está creando un nuevo portal para clientes.
Fase 1: Antes de que comience el desarrollo. Se establecen de antemano los requisitos de seguridad y las obligaciones regulatorias. Para ShopSecure, esto significa definir que el portal debe cumplir con la norma PCI DSS (ya que procesa pagos) y establecer criterios medibles, como el tiempo máximo aceptable para corregir vulnerabilidades.
Fase 2: Durante la definición y el diseño. Se revisa la arquitectura de la aplicación en busca de fallos de seguridad antes de escribir cualquier código. El equipo de ShopSecure crea modelos de amenazas para el flujo de pago, identificando que la API de pago será un objetivo de alto valor y diseñando controles de limitación de velocidad y validación de entrada desde el principio.
Fase 3: Durante el desarrollo. El código se somete a pruebas y revisiones. Los desarrolladores de ShopSecure revisan el módulo de autenticación con respecto a los casos de prueba WSTG para el manejo de credenciales ( WSTG-ATHN), identificando una vulnerabilidad en la que los tokens de restablecimiento de contraseña no caducan.
Fase 4: Durante la implementación. Los controles de seguridad se verifican en el entorno de producción. El equipo de ShopSecure ejecuta una prueba de penetración contra la aplicación en producción, verificando que se hayan cambiado las credenciales predeterminadas, que TLS está configurado correctamente y no hay puntos finales de depuración expuestos.
Fase 5: Durante el mantenimiento y las operaciones. La seguridad se mantiene después del lanzamiento mediante comprobaciones periódicas del estado del sistema, especialmente tras las actualizaciones. Cuando ShopSecure implementa una nueva función de recomendación de productos tres meses después, se vuelven a ejecutar los casos de prueba WSTG correspondientes para garantizar que la actualización no haya introducido nuevas vulnerabilidades.
Notas finales
La mayor fortaleza de WSTG reside en su cobertura exhaustiva y práctica . Con más de 90 casos de prueba, cada uno con procedimientos específicos y resultados esperados, ofrece a los evaluadores una guía concreta en lugar de principios abstractos. Además, se beneficia de las actualizaciones continuas de una comunidad global de profesionales de la seguridad, lo que garantiza su vigencia ante las nuevas clases de vulnerabilidades y arquitecturas modernas como las SPA y los microservicios.
Como desventaja, la implementación completa de cada caso de prueba puede resultar poco práctica para equipos con recursos limitados. Algunas pruebas requieren conocimientos especializados en áreas como el análisis criptográfico o las pruebas de lógica de negocio. También existe el riesgo de caer en una mentalidad de lista de verificación , donde los evaluadores ejecutan mecánicamente los casos de prueba sin detenerse a evaluar el nivel general de riesgo de la aplicación. Los mejores profesionales utilizan las WSTG como base, aplicando un pensamiento crítico que va más allá de la lista de verificación.
Responda las siguientes preguntas
El WSTG organiza sus casos de prueba utilizando un formato de identificador específico. ¿Qué identificador buscarías para encontrar casos de prueba relacionados con la validación de entrada?
WSTG-INPV
Un equipo de desarrollo acaba de terminar de codificar una nueva funcionalidad y quiere comprobarla con WSTG antes de su implementación. ¿En qué fase del ciclo de vida del desarrollo de software (SDLC) se encuentran?
3
Tarea 4 NIST SP 800-115
Descripción general
Consideremos este escenario: usted trabaja como analista de seguridad para una agencia gubernamental o una gran empresa que tiene contratos con el gobierno federal. Su organización necesita una evaluación de seguridad, pero los resultados deben satisfacer a los auditores, cumplir con las directrices federales y ser defendibles en caso de investigaciones de supervisión. Un informe de pruebas de penetración lleno de comentarios informales y calificaciones de riesgo subjetivas no será suficiente. Necesita una metodología que los reguladores federales reconozcan y en la que confíen.

Ese es el nicho que ocupa NIST Publicación especial 800-115, titulado Guía técnica para las pruebas y la evaluación de la seguridad de la información . Publicado por el Instituto Nacional de Estándares y Tecnología NIST proporciona un marco fundamental para evaluar sistemáticamente la seguridad de los sistemas de información. Si bien se originó en el contexto federal estadounidense, sus principios son ampliamente aplicables y adoptados en el sector privado, especialmente por organizaciones que valoran los procesos estructurados y repetibles .
NISTSP 800-115 no es un marco de pruebas de penetración en sentido estricto. Es más amplio: abarca todo el espectro de técnicas de evaluación y pruebas de seguridad , desde la revisión de documentos y el análisis de registros hasta el escaneo de vulnerabilidades y las pruebas de penetración completas. Considera las pruebas de penetración como una técnica más entre varias, todas ellas con el objetivo de validar si los controles de seguridad funcionan según lo previsto.
El marco se basa en tres objetivos principales. Primero, identificar vulnerabilidades en sistemas, redes y aplicaciones. Segundo, validar los controles de seguridad comprobando su funcionamiento en condiciones adversarias. Tercero, evaluar la explotabilidad simulando escenarios de ataque reales para determinar si un atacante puede aprovechar las debilidades identificadas.
Fases: Un recorrido
La norma NIST SP 800-115 estructura las pruebas en tres fases. Analicemos cada una con un ejemplo: su equipo ha sido contratado para evaluar la seguridad de GovNet, la red interna de una agencia federal de tamaño mediano que abarca 500 hosts, 3 centros de datos y un portal de servicios para ciudadanos accesible al público.
Fase 1: Planificación. Antes de comenzar cualquier prueba, se definen y documentan formalmente los objetivos, el alcance y las reglas de participación. Para GovNet, esto implica especificar qué segmentos de la red están incluidos en el alcance (el portal ciudadano y su sistema de soporte) y cuáles están excluidos (el enclave clasificado). También implica establecer protocolos de comunicación: quién recibe una notificación si se detecta una vulnerabilidad crítica durante la prueba, en qué horario se permiten las pruebas y qué constituye una condición de parada de emergencia. La fase de planificación genera un plan de pruebas formal que todas las partes interesadas aprueban.
Fase 2: Ejecución. Aquí es donde se realizan las pruebas activas. La norma NIST SP 800-115 agrupa las actividades de ejecución en cuatro categorías técnicas:
- Técnicas de revisión: Examinar la documentación, las políticas, las configuraciones del sistema y los conjuntos de reglas. En GovNet, esto incluye revisar reglas del cortafuegos y listas de control de acceso para configuraciones incorrectas.
- Identificación y análisis de objetivos: Descubrimiento y caracterización de hosts activos, puertos abiertos y servicios en ejecución. En GovNet, se analiza la infraestructura del portal ciudadano y se identifican 12 servicios con acceso a internet.
- Validación de vulnerabilidades objetivo: Confirmar que las debilidades identificadas son reales y explotables, no falsos positivos. En GovNet, un escaneo señala una vulnerabilidad potencial. SQ LInyección en la función de búsqueda del portal; se valida manualmente mediante la creación de una consulta de prueba que devuelve información sobre la versión de la base de datos.
- Pruebas de penetración: Simular ataques adversarios para probar la profundidad de explotación posible. En GovNet, usted encadena los confirmados SQL Inyección con escalada de privilegios en el servidor de la base de datos para demostrar que un atacante externo podría acceder a los registros internos de los ciudadanos.
Fíjate cómo La norma NIST SP 800-115 considera que estas acciones progresan de forma pasiva a activa, de bajo impacto a alto impacto. No todas las evaluaciones requieren llegar a la etapa de pruebas de penetración; en ocasiones, una revisión y validación de vulnerabilidades son suficientes para alcanzar los objetivos de la evaluación.
Fase 3: Post-prueba. El enfoque cambia al análisis de resultados, priorización de riesgos y entrega de estrategias de remediación prácticas. Para GovNet, esto significa categorizar los hallazgos por gravedad ( La cadena de inyección es crítica; falta una HTTP El encabezado de seguridad es bajo), asigna cada hallazgo al control específico que elude y proporciona pasos de remediación concretos. NISTSP 800-115 enfatiza que los hallazgos deben ser procesables: decirle a un cliente «La simple indicación de «tienes un inyección SQL» no es suficiente; lo habitual es explicar qué parámetro es vulnerable, qué datos están en riesgo y cómo solucionarlo.
Notas finales
Las fortalezas del NIST SP 800-115 radican en su flexibilidad y credibilidad institucional. Se adapta a diversos entornos, desde centros de datos tradicionales hasta infraestructura en la nube y despliegues IoT, porque define categorías de técnicas en lugar de prescribir herramientas específicas. Su asociación con NIST Esto le otorga un reconocimiento inmediato en el gobierno, la defensa y las industrias reguladas. Además, promueve la estandarización, lo que facilita que las organizaciones con múltiples equipos de pruebas mantengan una calidad uniforme.
Como desventaja, no impone frecuencias de auditoría ni sanciones . A diferencia de PCI DSS, que exige pruebas de penetración anuales, La norma SP NIST 800-115 es una guía, no una normativa. Esto puede limitar su adopción como herramienta independiente en sectores altamente regulados. Además, requiere personal cualificado; el marco presupone que los evaluadores dominan todas las técnicas, desde la revisión de documentos hasta la explotación, lo que exige un amplio conjunto de habilidades.
Responda las siguientes preguntas
Durante la fase de ejecución, su escáner de vulnerabilidades detecta 15 posibles problemas en una aplicación web. Antes de intentar explotar la vulnerabilidad, ¿qué categoría de técnica de la norma NIST SP 800-115 debería aplicar a estos hallazgos?
Target vulnerability validation
Tarea 5 PTES
Descripción general
Ahora ha visto marcos que enfatizan las métricas científicas (OSSTMM), cobertura de aplicaciones web (OWASPWSTG) y técnicas de evaluación alineadas con el gobierno (NISTSP 800-115). Pero aquí hay una pregunta que vale la pena considerar: si lo contrataran mañana para un proyecto estándar de pruebas de penetración contra una red corporativa, ¿Qué marco se asemejaría más al flujo de trabajo real que seguiría desde la primera llamada al cliente hasta la entrega del informe final?
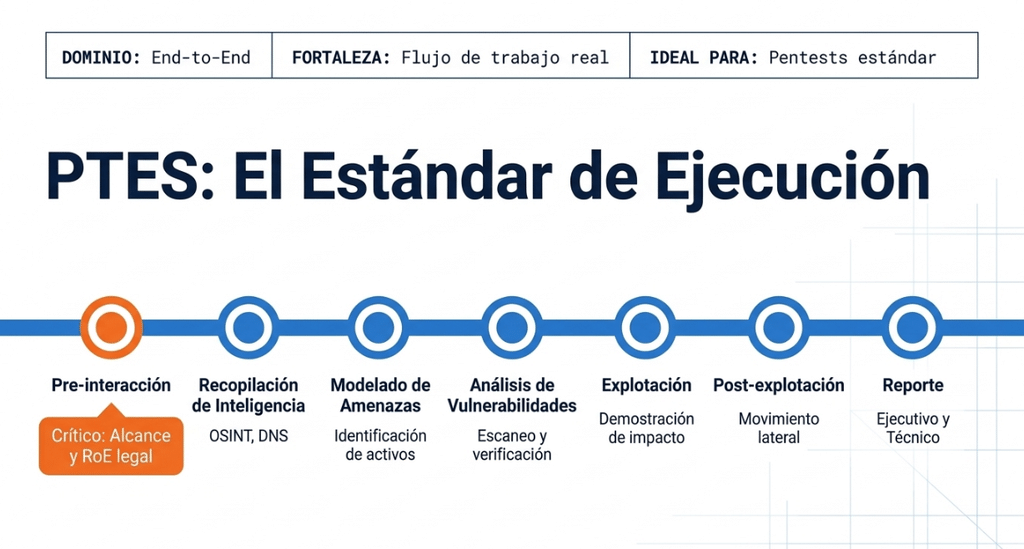
Para muchos pentesters profesionales, la respuesta es el Estándar de Ejecución de Pruebas de Penetración (PTES) . Disponible en pentest-standard.org. PTES fue desarrollado por un grupo de expertos en seguridad con un objetivo específico: definir cómo es una prueba de penetración real, de principio a fin. Mientras que otros marcos se centran en qué probar o cómo medir, PTES se centra en cómo fluye el proceso de principio a fin.
PTES se organiza en siete fases que se corresponden directamente con el ciclo de vida de una prueba de penetración. Este enfoque resulta excepcionalmente práctico para los testers junior, ya que responde a la pregunta que muchos frameworks dejan implícita: «Tengo un contrato firmado; ¿qué debo hacer el primer día, el segundo y todos los días siguientes?».
Fases: Un recorrido
Analicemos las siete fases utilizando un ejemplo práctico: una empresa del sector sanitario, MedGuard Health , ha contratado a su equipo para realizar una prueba de penetración completa de su red corporativa y su portal de historiales de pacientes.
Fase 1: Interacciones previas al inicio de las pruebas. Esto incluye todo lo que sucede antes de que comiencen las pruebas. Se define el alcance con el director de TI de MedGuard: la LAN corporativa ( 10.10.0.0/16), el portal del paciente en records.medguard-health.thm, y las redes inalámbricas en el edificio de la sede central. Se documentan las reglas de participación, incluyendo los períodos de prueba (solo noches entre semana para evitar interrupciones en las operaciones clínicas), los contactos de emergencia y una carta de autorización para realizar la prueba sin penalización. El PTES se detalla especialmente en esta etapa, ya que la falta de claridad en el alcance es la principal causa de disputas legales y profesionales en las pruebas de penetración.
Fase 2: Recopilación de inteligencia. Se recopila información sobre MedGuard utilizando técnicas tanto pasivas como activas. El reconocimiento pasivo incluye la obtención de direcciones de correo electrónico de empleados de LinkedIn, el descubrimiento de subdominios a través de registros de transparencia de certificados y la revisión de ofertas de trabajo que revelan pilas tecnológicas («se busca un administrador de bases de datos con experiencia en Oracle 19c»). El reconocimiento activo implicaDNSEnumeración y escaneo de redes dentro del alcance acordado. PTES distingue entre estos niveles porque la profundidad de la recopilación de inteligencia influye directamente en la calidad de las fases posteriores.
Fase 3: Modelado de amenazas. Con la información recopilada, se identifican los objetivos más valiosos y las rutas de ataque más probables. En MedGuard, la base de datos de historiales clínicos es el activo más valioso. El modelo de amenazas identifica dos rutas de ataque principales: comprometer el portal del paciente directamente mediante una vulnerabilidad web o acceder a través de la red LAN corporativa tras comprometer la estación de trabajo de un empleado. Esta fase garantiza que las pruebas se basen en una lógica adversaria, en lugar de un escaneo aleatorio.
Fase 4: Análisis de vulnerabilidades. Se identifican sistemáticamente las debilidades que podrían permitir las rutas de ataque del modelo de amenazas. En MedGuard, el escaneo de vulnerabilidades revela que el portal del paciente está ejecutando una versión obsoleta de apache Tomcat presenta una vulnerabilidad de deserialización conocida. En la red interna, varias estaciones de trabajo carecen de parches críticos. PTES destaca que el análisis de vulnerabilidades incluye tanto escaneo automatizado como verificación manual para eliminar falsos positivos.
Fase 5: Explotación. Intentas explotar las vulnerabilidades confirmadas. En MedGuard, explotas la vulnerabilidad de deserialización de Tomcat para obtener una shell en el servidor del portal. En el lado interno, utilizas Pretexto (autorizado en el ámbito) para entregar una carga útil a la estación de trabajo de un empleado. PTES enfatiza que la explotación debe tener un propósito: el objetivo es demostrar el impacto en el negocio, no simplemente «abrir cajas» sin motivo.
Fase 6: Post-explotación. Tras obtener acceso, se determina el impacto en el mundo real. Desde el servidor del portal comprometido, se accede a la base de datos de backend y se confirma el acceso de lectura a los registros de pacientes. Desde la estación de trabajo del empleado, se extraen las credenciales de dominio almacenadas en caché y se demuestra el movimiento lateral a un servidor de archivos que contiene datos financieros. PTES considera la post-explotación como la fase en la que los hallazgos técnicos se traducen en riesgo empresarial: «accedimos a 50 000 registros de pacientes» tiene mucha más relevancia que «obtuvimos acceso al sistema».
Fase 7: Informes. Usted presenta los hallazgos en un informe estructurado con dos audiencias en mente. El resumen ejecutivo comunica el riesgo comercial en lenguaje sencillo para la dirección de MedGuard: los datos de los pacientes eran accesibles, exposición regulatoria bajo HIPAA Es significativo y su corrección es urgente. El informe técnico proporciona los detalles que el equipo de TI de MedGuard necesita para reproducir y solucionar cada hallazgo: pasos exactos de explotación, hosts afectados, capturas de pantalla de las pruebas y directrices de corrección priorizadas.
Notas finales
La mayor fortaleza de PTES reside en su estructura práctica e integral . Se asemeja a un manual de instrucciones sobre cómo se desarrollan las interacciones en la práctica, lo que la convierte en un excelente marco de aprendizaje para los testers junior que buscan desarrollar su intuición sobre el flujo de trabajo. Su tratamiento detallado de las interacciones previas a la interacción es especialmente valioso; muchos marcos pasan por alto la definición del alcance y la autorización legal, precisamente las áreas donde los testers inexpertos cometen errores costosos.
Como desventaja, PTES no se ha actualizado formalmente en varios años , y las secciones de guía técnica hacen referencia a herramientas y técnicas obsoletas. La metodología y la estructura de fases siguen siendo sólidas, pero los evaluadores deben complementar la guía específica de PTES con documentación actualizada. Además, carece de las métricas cuantitativas de OSSTMM, por lo que los resultados dependen en mayor medida del criterio de cada evaluador.
Responda las siguientes preguntas
¿Qué número de fase de PTES aborda específicamente la definición del alcance, las reglas de participación y la autorización legal para una prueba de penetración?
7
Tarea 6 ISSAF

¿Alguna vez has estudiado un libro de texto antiguo y te has dado cuenta de que, a pesar de su antigüedad, su lógica fundamental sigue vigente? En ciberseguridad, las herramientas y los exploits tienen una vida útil corta, pero las metodologías bien diseñadas pueden perdurar más que las tecnologías que se crearon para probar. El Marco de Evaluación de la Seguridad de los Sistemas de Información (ISSAF) es un buen ejemplo de ello.
Desarrollado por el Open Information Systems Security Group (OISSG) , ISSAF es un marco de pruebas de penetración de código abierto diseñado para evaluar la seguridad de redes, sistemas y aplicaciones. La última versión, ISSAF v0.2.1 , se publicó alrededor de 2006 y ya no recibe mantenimiento activo . Ya no existe una URL oficial para descargarlo; sin embargo, el borrador aún se puede encontrar en fuentes archivadas en línea. Es importante tener en cuenta que la metodología y la estructura de fases de ISSAF siguen siendo instructivas, pero su guía específica para herramientas está desactualizada y no debe utilizarse en proyectos actuales.
¿Por qué estudiar un marco que ya no se mantiene? Porque el modelo de evaluación de nueve pasos de ISSAF es una de las representaciones más claras de cómo un atacante avanza en un entorno objetivo. Refleja la lógica de una amenaza persistente avanzada, que avanza sistemáticamente desde el reconocimiento inicial hasta el acceso persistente y la eliminación de pruebas. Si esta progresión le resulta familiar, es porque se trata del razonamiento de la cadena de ataque que ya ha analizado en detalle en la sala de la Cadena de Ataque Cibernético al principio de este módulo.
ISSAF abarca una amplia gama de dominios de seguridad, incluyendo infraestructura de red, sistemas host, aplicaciones web, bases de datos y ingeniería social Su enfoque basado en el riesgo prioriza las vulnerabilidades explotables de alto impacto sobre los hallazgos de baja gravedad.
Fases: Un recorrido
ISSAF divide una evaluación en tres fases. Analicemos cada una con un escenario: su equipo está evaluando la seguridad de TechBridge Solutions , una empresa de desarrollo de software con 200 empleados, una empresa de seguridad interna. Git servidor y un portal de gestión de proyectos orientado al cliente.
Fase 1: Planificación y preparación
Esta fase establece los límites del compromiso. Te reúnes con TechBridge. CTO definir el alcance (red corporativa, Git servidor y el portal de gestión de proyectos), establecer protocolos de escalamiento y contactos de emergencia, identificar restricciones (la producción Git El servidor no debe sufrir interrupciones durante el horario laboral), y acordar el conjunto de herramientas apropiado para la evaluación.
Fase 2: Evaluación
Este es el núcleo de ISSAF y donde reside su modelo de nueve pasos. Cada paso se basa en el anterior, simulando cómo un adversario real se desplazaría por el entorno.
- Recopilación de información : Recopilar datos disponibles públicamente sobre TechBridge. DNS registros, datos WHOIS, perfiles de empleados en LinkedIn y referencias tecnológicas en ofertas de trabajo («experiencia con Jenkins y GitLabCI requerido») todo ello alimenta tu comprensión del objetivo.
- Mapeo de red : mapee la topología de red en vivo. Descubrirá que el rango de IP externo de TechBridge aloja el portal del proyecto, un VPN puerta de enlace y un servidor de correo. El escaneo interno (una vez dentro del alcance) revela el Git servidor, un Jenkins Servidor de compilación y varias estaciones de trabajo para desarrolladores.
- Identificación de vulnerabilidades : Analice los activos mapeados en busca de debilidades. El portal del proyecto ejecuta una versión obsoleta. CMS con una omisión de autenticación conocida. El Jenkins El servidor tiene su consola de administración expuesta sin autenticación.
- Penetración : Intenta la explotación inicial. Explotas la vulnerabilidad no autenticada. Jenkins consola para ejecutar comandos del sistema en el servidor de compilación.
- Obtención de acceso y escalada de privilegios : Escalar desde el acceso inicial a privilegios superiores. Desde el Jenkins En el servidor, recuperas las credenciales almacenadas para la cuenta de servicio que implementa el código en producción, que tiene derechos administrativos en el servidor. Git servidor.
- Enumerando más : Con acceso elevado, enumere lo que ahora es accesible. Desde el Git servidor, descubres repositorios que contienen API claves, cadenas de conexión a la base de datos y código fuente del proyecto del cliente.
- Compromiso de usuarios/sitios remotos (movimiento lateral) : Muévase lateralmente a otros sistemas. Utilizando las credenciales obtenidas, acceda a varias estaciones de trabajo de desarrolladores y al servidor de correo interno.
- Mantener el acceso : Establezca un acceso persistente para demostrar que un atacante real podría mantener su acceso. Documente (sin implementarlo realmente) cómo se podría plantar una puerta trasera en el sistema.CI/CD canalización, que persiste a través de reinicios del sistema e implementaciones.
- Borrando huellas : Demuestra cómo un atacante borraría las pruebas. Documenta qué registros capturaron tu actividad e identifica las deficiencias en el sistema de registro de TechBridge que permitirían a un adversario real operar sin ser detectado.
Observe la progresión: cada paso profundiza la posición del atacante en el entorno. Los pasos 1 a 3 son de reconocimiento y análisis, los pasos 4 a 7 son de compromiso activo y los pasos 8 a 9 abordan persistencia y sigilo.
Fase 3: Elaboración de informes y limpieza
Usted recopila los hallazgos en un informe estructurado, priorizado por impacto en el negocio. El no autenticado Jenkins La consola se considera crítica porque fue el punto de acceso inicial que permitió obtener acceso al código fuente. La limpieza implica eliminar cualquier artefacto de prueba, revocar las cuentas temporales creadas durante las pruebas y confirmar con el equipo de TechBridge que no queden rastros de las pruebas en su entorno.
Notas finales
El modelo de nueve pasos de la ISSAF es su contribución perdurable. La progresión desde la recopilación de información, pasando por el movimiento lateral, hasta el borrado de huellas proporciona un modelo mental claro de cómo se desarrollan los ataques en el mundo real, lo que lo convierte en una excelente herramienta educativa, aunque el marco en sí ya no se mantenga.
Sin embargo, ese estado de falta de mantenimiento es una limitación real. La guía específica de la herramienta hace referencia a versiones de software que tienen más de una década de antigüedad, y no hay una comunidad que actualice la documentación. ISSAF debe estudiarse por su metodología y lógica adversaria , no por sus procedimientos técnicos. Para obtener la guía actual de la herramienta, complemente con recursos como PTES,OWASPWSTG o la documentación de la herramienta correspondiente.
Responda las siguientes preguntas
El modelo de evaluación de nueve pasos de ISSAF comienza con la recopilación de información. ¿Cuál es el noveno y último paso?
covering tracks
Tarea 7 MITRE ATT&CK

En las tareas anteriores, exploramos marcos que le indican cómo realizar una prueba de penetración: cómo definir su alcance, avanzar por las fases e informar sobre sus hallazgos. Pero considere esta situación: acaba de completar un proyecto utilizando PTES, y el informe documenta que obtuvo acceso inicial a través de un Correo electrónico de phishing, privilegios elevados mediante la explotación de un servicio mal configurado, movimiento lateral con credenciales robadas y filtración de datos a través de un canal cifrado. Su cliente lee el informe y formula una pregunta aparentemente sencilla: «¿Cómo se compara nuestra exposición con las acciones reales de los ciberdelincuentes?».
Esa pregunta es difícil de responder solo con un marco de pruebas de penetración. Marcos como PTES y OSSTMM estructuran su proceso de pruebas, pero no catalogan sistemáticamente las tácticas y técnicas específicas que utilizan los adversarios del mundo real. Esta es la brecha que MITRE ATT&CK rellena.
ATT&CK significa Tácticas, Técnicas y Conocimientos Comunes Adversarios . Desarrollado y mantenido por Mitre Corporación No se trata de un marco de pruebas de penetración tradicional. Es una base de conocimientos sobre el comportamiento de los adversarios, construida a partir de observaciones reales de cómo operan los ciberdelincuentes. Cataloga las acciones de los atacantes, organizadas en una estructura que los profesionales de la seguridad pueden utilizar para la inteligencia de amenazas, la ingeniería de detección, las pruebas de penetración (red teaming) y, en lo que respecta a esta sala, para enriquecer los resultados de las pruebas de penetración.
Matrix: tácticas, técnicas y subtécnicas
ATT&CK está organizado como una matriz . Piénselo como una tabla grande. Las columnas representan tácticas , que son los objetivos de alto nivel del adversario, el porqué de una acción. La matriz Enterprise actual incluye 14 tácticas, que progresan desde el acceso inicial hasta la ejecución ,persistencia escalada de privilegios, evasión de defensas, acceso a credenciales, descubrimiento, movimiento lateral, recopilación, comando y control, exfiltración e impacto.
Dentro de cada columna de táctica, las filas enumeran las técnicas , que son el cómo , los métodos específicos que un adversario utiliza para lograr ese objetivo táctico. Por ejemplo, bajo la táctica Acceso Inicial, encontrará técnicas como Suplantación de identidad ( T1566), Explotar aplicaciones de cara al público ( T1190) y cuentas válidas ( T1078). Muchas técnicas se dividen a su vez en subtécnicas . El phishing, por ejemplo, tiene subtécnicas para archivos adjuntos de spearphishing ( T1566.001), enlaces de spearphishing ( T1566.002) y spearphishing a través de servicios ( T1566.003).
Cada técnica de la base de conocimientos ATT&CK incluye una descripción, ejemplos reales de grupos de amenazas que la han utilizado, recomendaciones de detección y medidas de mitigación. Esto convierte a ATT&CK en algo más que una taxonomía; es una referencia dinámica vinculada al comportamiento observado de los adversarios.
ATT&CK como complemento, no como reemplazo.
Aquí radica la clave para esta distinción: ATT&CK no indica cómo realizar una prueba de penetración. No define fases, procedimientos de alcance ni formatos de informe. En cambio, proporciona un lenguaje común para describir los hallazgos de una prueba realizada con cualquier marco de trabajo.
Consideremos la analogía entre un diccionario médico y un procedimiento diagnóstico. El PTES es como el procedimiento diagnóstico: le indica al médico los pasos a seguir durante un examen. El ATT&CK es como el diccionario médico: proporciona terminología estandarizada para nombrar y categorizar lo que el médico observa. Ambos son necesarios, pero cumplen funciones diferentes.
Tutorial: Cómo relacionar los hallazgos con ATT&CK
Veamos cómo funciona esto en la práctica. Recordemos la interacción con MedGuard Health de la Tarea 5 (PTES). Así es como los hallazgos clave de esa interacción se corresponden con los identificadores de las técnicas ATT&CK:
| Hallazgo de compromiso | Táctica ATT&CK | Técnica ATT&CK |
| Correo electrónico de phishing que entregó una carga útil a la estación de trabajo del empleado | Acceso inicial | Phishing: Spearphishing ( T1566.001) |
| Se explotó una vulnerabilidad de deserialización de Tomcat en el portal del paciente. | Acceso inicial | Explotar una aplicación de cara al público ( T1190) |
| Se extrajeron las credenciales de dominio almacenadas en caché de la estación de trabajo. | Acceso con credenciales | Extracción de credenciales del sistema operativo ( T1003) |
| Transferencia realizada desde la estación de trabajo al servidor de archivos utilizando credenciales robadas. | Movimiento lateral | Utilice material de autenticación alternativo ( T1550) |
| Se accedió a la base de datos de registros de pacientes desde un servidor portal comprometido. | Recopilación | Datos de repositorios de información ( T1213) |
Mediante la anotación de un informe PTES con la técnica ATT&CK. El evaluador proporciona al equipo de seguridad de MedGuard información práctica que va más allá de la simple corrección de vulnerabilidades individuales. El cliente ahora puede consultar cada técnica en la base de conocimientos de ATT&CK, revisar la guía de detección y crear o validar reglas de detección para esos comportamientos específicos. La conversación pasa de «corregir este error» a «¿podemos detectar este tipo de comportamiento del adversario?».
Notas finales
La fortaleza de ATT&CK reside en su función como traductor universal del comportamiento de los adversarios. Permite que los pentesters, analistas de inteligencia de amenazas, ingenieros de detección y equipos de respuesta a incidentes hablen el mismo idioma. Para los pentesters en particular, mapear los hallazgos a ATT&CK transforma un informe, pasando de ser una simple lista de vulnerabilidades a una narrativa basada en el comportamiento real de las amenazas.
La base de conocimientos es extensa y dominarla requiere tiempo. La matriz Enterprise, por sí sola, contiene más de 200 técnicas. Para una exploración más profunda y práctica de ATT&CK, incluyendo cómo navegar por la matriz, investigar grupos de amenazas específicos y aplicarla a la ingeniería de detección, las salas dedicadas más adelante en la plataforma TryHackMe cubren ATT&CK con mucho más detalle. Por ahora, la conclusión esencial es esta: ATT&CK complementa el marco de pruebas de penetración que elijas al proporcionar un vocabulario estandarizado para lo que encuentres.
Responda las siguientes preguntas
En la matriz ATT&CK, ¿qué representan las columnas?
tactics
En la matriz ATT&CK, ¿qué representan las filas dentro de cada columna?
techniques
Usted comprometió un servidor web al explotar una vulnerabilidad sin parchear en su aplicación de cara al público. ¿Qué identificador de técnica de ATT&CK utilizaría para clasificar este hallazgo?
T1190
Tarea 8 Otros marcos de trabajo destacables
Descripción general
Los marcos que hemos cubierto hasta ahora, OSSTMM,OWASPWSTG,NISTSP 800-115, PTES, ISSAF y MITRE ATT&CK representan las metodologías y bases de conocimiento fundamentales con las que probablemente se encontrará un probador de penetración junior. Pero el panorama no termina ahí. Dependiendo del sector, la plataforma o el entorno normativo en el que opere su cliente, es posible que deba conocer marcos de trabajo más especializados que aborden dominios específicos.
Esta tarea analiza cinco marcos de trabajo adicionales. El objetivo no es dominarlos a fondo, sino comprender su contexto : saber que existen, entender su función específica y reconocer cuándo un proyecto con un cliente podría requerir alguno de ellos.
Los marcos
Clasificación de amenazas de WASC Fue desarrollada por el Consorcio de Seguridad de Aplicaciones Web (WASC) como una taxonomía para categorizar las vulnerabilidades y los tipos de ataques a aplicaciones web. Organiza las amenazas en categorías como autenticación insuficiente, fuga de información y abuso de funcionalidad. Si bien fue influyente a mediados de la década de 2000 y ayudó a estandarizar la forma en que la industria discutía las amenazas web, desde entonces ha sido reemplazada en gran medida por la OWASP Top Ten y WSTG son las principales referencias en seguridad web. Es posible que aún se mencionen en documentación antigua o marcos de cumplimiento normativo.
Matriz de Controles en la Nube (CCM) de CSA es publicado por la Cloud Security Alliance (CSA) y proporciona un marco de controles de ciberseguridad diseñado específicamente para entornos de computación en la nube . Mapea los controles en 17 dominios, incluyendo seguridad de datos, gestión de identidad y acceso, y seguridad de infraestructura, y los alinea con estándares importantes como ISO 27001,NIST, y PCI DSSCCM no es una metodología de pruebas de penetración; es una herramienta de gobernanza y cumplimiento que ayuda a las organizaciones a evaluar si sus proveedores y configuraciones en la nube cumplen con los requisitos de seguridad. Se utiliza cuando un cliente necesita una evaluación de la postura de seguridad en la nube en lugar de una prueba de penetración tradicional.
OWASP Guía de pruebas de seguridad para aplicaciones móviles (MASTG) es la contraparte móvil del WSTG que cubrimos en la Tarea 3. Mantenido por OWASP, el MASTG Proporciona casos de prueba detallados para la seguridad de aplicaciones Android e iOS , que cubren áreas como almacenamiento de datos, implementación criptográfica, comunicación de red, interacción de plataforma y calidad del código. Si su proyecto implica probar una aplicación de banca móvil, una aplicación de portal de pacientes de atención médica o cualquier aplicación móvil orientada al cliente, MASTG es la referencia ideal. Se utiliza junto con OWASP El Estándar de Verificación de Seguridad de Aplicaciones Móviles (MASVS , por sus siglas en inglés) define los requisitos de seguridad que el MASTG evalúa.
PCI DSS Directrices para las pruebas de penetración están definidos dentro del Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago , específicamente en el Requisito 11.4 (PCI DSSv4.0). A diferencia de los marcos de propósito general cubiertos anteriormente, estas directrices son mandatos regulatorios : cualquier organización que procese, almacene o transmita datos de titulares de tarjetas debe realizar pruebas de penetración que cumplan PCI DSS criterios. Las directrices especifican que las pruebas deben cubrir tanto el perímetro externo como la red interna, deben realizarse al menos anualmente y después de cambios significativos en la infraestructura, y deben validar la red. Segmentación controles. Cuando su cliente es un minorista, un procesador de pagos o cualquier entidad en el ecosistema de tarjetas de pago, PCI DSS Los requisitos determinarán tanto el alcance como el formato de los informes de su proyecto.
Marco CBEST CBEST fue desarrollado por el Banco de Inglaterra en colaboración con el sector financiero del Reino Unido. Se trata de un marco de pruebas de penetración basado en inteligencia de amenazas, diseñado específicamente para instituciones financieras británicas , incluyendo bancos, aseguradoras y proveedores de infraestructura del mercado financiero. Los proyectos CBEST comienzan con una fase personalizada de inteligencia de amenazas que identifica a los actores de amenazas y escenarios de ataque más relevantes para la institución en cuestión. La posterior prueba de penetración simula esos escenarios de amenazas realistas. CBEST destaca por su estrecha integración de la inteligencia de amenazas con pruebas prácticas y por su respaldo regulatorio dentro del sector financiero del Reino Unido.
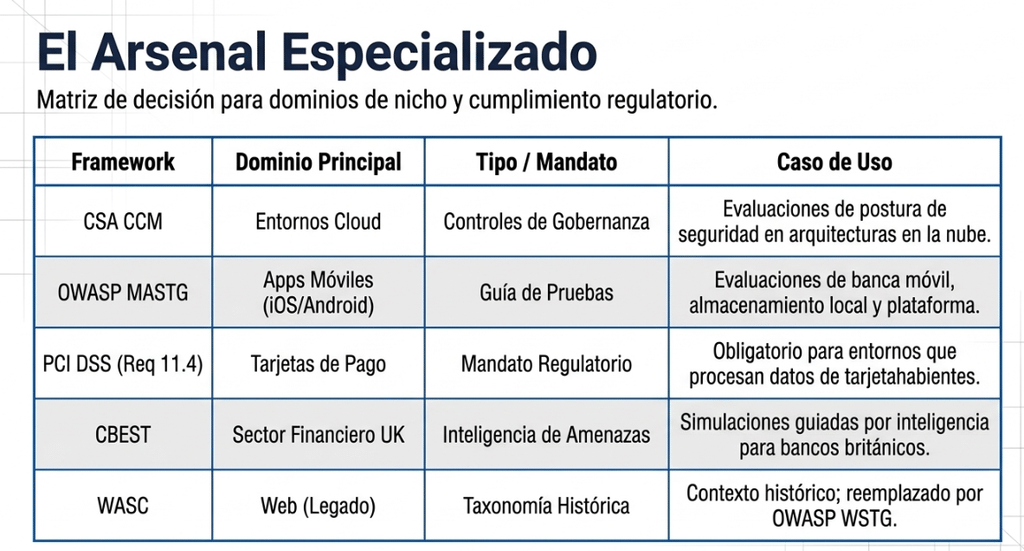
Tabla comparativa
| Estructura | Dominio primario | Tipo | Mantenimiento activo | ¿Cuándo lo usarías? |
| Clasificación de amenazas de WASC | Aplicaciones web | Taxonomía de amenazas | No (sustituido porOWASP) | Referencias al legado; contexto histórico |
| Matriz de control de la nube CSA | Entornos en la nube | Controles de gobernanza/cumplimiento | Sí | Evaluaciones de la postura de seguridad en la nube |
| OWASPGuía de pruebas de seguridad para aplicaciones móviles | Aplicaciones móviles (Android/iOS) | Guía de pruebas | Sí | Pruebas de penetración de aplicaciones móviles |
| PCI DSSDirectrices para las pruebas de penetración | Entornos de tarjetas de pago | Mandato regulatorio | Sí (actual:PCI DSSv4.0) | Cualquier interacción que involucre datos del titular de la tarjeta |
| CBEST | sector financiero del Reino Unido | Pruebas de penetración basadas en inteligencia sobre amenazas | Sí | Relaciones con instituciones financieras del Reino Unido |
Notas finales
La conclusión principal de esta encuesta es que la selección del marco está determinada por el contexto . La industria del cliente, las obligaciones regulatorias, la plataforma tecnológica y la jurisdicción geográfica influyen en qué marco se aplica. Un probador de penetración que trabaja con un banco del Reino Unido debe comprender CBEST. Un probador que evalúa una aplicación de salud móvil recurrirá aOWASPMASTG. Un probador que trabaja con un procesador de pagos no puede evitarPCI DSSRequisitos. Conocer el panorama significa que puedes reconocer qué marco de trabajo exige un proyecto determinado, incluso si necesitas estudiarlo en detalle en ese momento.
Responda las siguientes preguntas
Su cliente es un minorista europeo en línea que procesa pagos con tarjeta de crédito a través de su sitio web. ¿Qué marco de trabajo de esta tarea regiría más directamente los requisitos de las pruebas de penetración para este proyecto?
PCI DSS Penetration Testing Guidelines
Un cliente te pide que evalúes la seguridad de su aplicación bancaria para iOS, incluyendo cómo almacena las credenciales localmente y se comunica con las API de backend. ¿Qué framework de esta tarea es la referencia de prueba más apropiada?
OWASP Mobile Application Security Testing Guide
Tu equipo está evaluando la infraestructura de AWS de un cliente para determinar si sus configuraciones en la nube cumplen con los estándares de seguridad del sector. No solicitan una prueba de penetración, sino una evaluación de controles. ¿Qué marco de trabajo es el más adecuado?
CSA Cloud Control Matrix
Tarea 9 Elegir el marco adecuado
Descripción general
Ahora ya tienes conocimientos prácticos sobre varios marcos de trabajo para pruebas de penetración, cada uno con su propia filosofía, estructura y fortalezas. Sin embargo, saber qué es cada marco no te indica automáticamente cuál usar . En la práctica, la selección del marco de trabajo es una de las primeras decisiones que toma un especialista en pruebas de penetración tras recibir el briefing del proyecto, y es una decisión influenciada por múltiples factores que a menudo apuntan en direcciones opuestas.
Consideremos la analogía de la caja de herramientas de un mecánico. Un mecánico no usa todas las herramientas en cada trabajo; las selecciona según el vehículo, el problema y las expectativas del cliente. Un especialista en pruebas de penetración opera de la misma manera. El marco de trabajo adecuado depende del sector del cliente, el tipo de sistemas que se prueban, el marco regulatorio y los objetivos del proyecto.
Esta tarea repasa los criterios clave de selección y luego presenta escenarios realistas para que practiques la toma de decisiones.
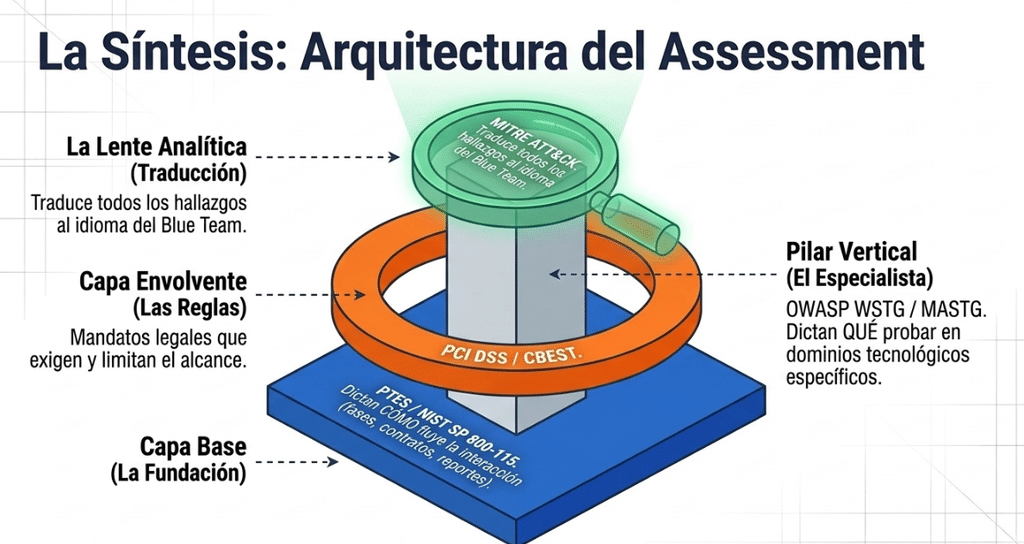
Criterios de selección
En proyectos reales, la selección del marco de trabajo depende sistemáticamente de cuatro factores.
El alcance del compromiso y el tipo de objetivo es el filtro más inmediato. Una evaluación de la aplicación web se alinea con el OWASP WSTG. La interacción mediante una aplicación móvil requiere OWASP MASTG. Una prueba de penetración de red de espectro completo se alinea naturalmente con PTES u OSSTMM. Si el alcance abarca múltiples canales, incluidos factores físicos y humanos, el modelo de cinco canales de OSSTMM resulta particularmente relevante.
Los requisitos normativos y de cumplimiento pueden anular por completo las preferencias personales. Si el cliente procesa datos de tarjetas de pago, PCI DSS Las directrices para las pruebas de penetración no son opcionales. Si el cliente es una institución financiera del Reino Unido sujeta a la supervisión del Banco de Inglaterra, es posible que se requiera la certificación CBEST. NIST La norma SP 800-115 tiene gran relevancia en el gobierno estadounidense y en el ámbito de los contratistas federales. Cuando la normativa lo exige, el técnico se adapta.
La necesidad de obtener resultados cuantificables y repetibles es fundamental cuando intervienen varios evaluadores o cuando es necesario comparar resultados a lo largo del tiempo. Las métricas RAV de OSSTMM están diseñadas específicamente para esto. Si un cliente afirma: «Queremos medir si nuestra postura de seguridad ha mejorado desde la prueba del año pasado», OSSTMM proporciona el marco de medición para responder objetivamente a esa pregunta.
La experiencia del equipo y los recursos disponibles son limitaciones prácticas que a menudo se pasan por alto. Una implementación completa de OSSTMM requiere un conocimiento profundo de su sistema de métricas. CBEST exige capacidades de inteligencia sobre amenazas. Para un equipo pequeño que realiza una evaluación estándar de la red corporativa, PTES ofrece un flujo de trabajo práctico y bien estructurado, sin la complejidad de marcos más especializados.
Práctica de escenarios
Apliquemos estos criterios a situaciones realistas. Para cada escenario, considere qué marco (o combinación) recomendaría y por qué.
Escenario 1:
Un hospital regional contrata a su equipo para probar su portal web para pacientes y la red interna a la que se conecta. El hospital debe cumplir con HIPAA pero no está sujeto a PCI DSS(Subcontrata el procesamiento de pagos). Quieren una evaluación estructurada e integral con un resumen ejecutivo claro para el consejo de administración.
PTES es la opción más adecuada en este caso. Proporciona la estructura de colaboración integral que el hospital necesita, su fase de informes genera explícitamente entregables tanto ejecutivos como técnicos, y abarca las pruebas de aplicaciones web y de red dentro de una única metodología. OWASP WSTG puede complementar las pruebas del portal web específicamente y mapear los hallazgos de MITRE ATT&CK Identificaciones El informe se vería reforzado al basarse en comportamientos de amenazas del mundo real.
Escenario 2:
Un banco multinacional con sede en Londres necesita una prueba de penetración que cumpla con sus obligaciones regulatorias en el Reino Unido. El proceso debe comenzar con una evaluación de inteligencia de amenazas específica para la institución.
CBEST es la opción ideal. Está diseñado para instituciones financieras del Reino Unido, exige una fase específica de inteligencia sobre amenazas y está reconocido por el Banco de Inglaterra. Ningún marco de trabajo de propósito general por sí solo satisfaría estos requisitos.
Escenario 3:
A SaaS La startup busca que dos empresas de seguridad diferentes prueben su plataforma de forma independiente durante los próximos dos años y comparen directamente los resultados para evaluar las mejoras. La plataforma es completamente web.
Las métricas RAV de OSSTMM permiten realizar comparaciones directas entre equipos y en diferentes momentos, tal como lo solicita el cliente. OWASP WSTG guiaría los casos de prueba específicos para la web, mientras que OSSTMM proporciona la capa de medición cuantitativa que hace que la comparación interanual sea significativa.
Escenario 4:
Una empresa de tecnología financiera te pide que pruebes sus aplicaciones de banca móvil para Android e iOS, ambas destinadas a gestionar transacciones con tarjeta de crédito.
Este compromiso requiere que dos marcos de trabajo trabajen conjuntamente. OWASP MASTG proporciona los casos de prueba para la seguridad de las aplicaciones móviles en ambas plataformas. PCI DSS También deben seguirse las directrices de pruebas de penetración, ya que las aplicaciones manejan datos de titulares de tarjetas. El evaluador debe cumplir simultáneamente con la metodología de pruebas específica para dispositivos móviles y con la normativa vigente.
Notas finales
Como ilustran estos escenarios, la selección de un marco de trabajo rara vez es una decisión única. Los proyectos reales suelen implicar un marco principal que estructura la metodología general y marcos complementarios que abordan requisitos regulatorios, de plataforma o de informes específicos. La capacidad de reconocer qué marcos de trabajo son aplicables y cómo se complementan entre sí es una habilidad que distingue a un probador de penetración metódico de alguien que simplemente utiliza herramientas.
Responda las siguientes preguntas
Una agencia federal estadounidense necesita una evaluación de seguridad de su red interna. Los resultados deben ajustarse a las directrices federales, y la evaluación debe incluir tanto la revisión de documentos como pruebas de penetración activas. ¿Qué marco de trabajo es la opción principal más lógica?
NIST SP 800-115
Su cliente es una empresa de comercio electrónico con una tienda online, una aplicación móvil de compras y un sistema de procesamiento de pagos. ¿Qué combinación de frameworks recomendaría para cubrir los tres componentes? (separados por comas)
WSTG,MASTG,PCI DSS
Tarea 10 Conclusión
En esta sala, exploramos el panorama de los marcos de trabajo para pruebas de penetración, pasando de la pregunta «¿por qué son importantes los marcos de trabajo?» a la habilidad práctica de seleccionar el adecuado para un proyecto determinado.
Para continuar con el desafío práctico, pulse el botón » Ver sitio» que aparece a continuación.
Comenzamos con OSSTMM y su filosofía científica, basada en métricas, donde la seguridad no es una opinión subjetiva sino una propiedad medible expresada a través de valores de evaluación de riesgos. Luego examinamos OWASP WSTG , la guía para probadores de aplicaciones web, con más de 90 casos de prueba organizados a lo largo del ciclo de vida del desarrollo de software. NISTSP 800-115 nos mostró cómo las pruebas de seguridad se integran en el mundo gubernamental y empresarial, estructurando las técnicas de evaluación desde la revisión pasiva de documentos hasta la explotación activa. PTES nos acercó a la realidad cotidiana de las pruebas de penetración, mapeando siete fases desde la primera llamada al cliente hasta el informe final. ISSAF , aunque ya no recibe mantenimiento, nos brindó uno de los modelos más claros de progresión adversaria a través de su evaluación de nueve pasos. MITREATT&CK proporcionó el vocabulario común para describir lo que hacen realmente los adversarios, enriqueciendo los hallazgos de cualquier marco con técnicas. Identificaciones basado en información de inteligencia sobre amenazas del mundo real.
Analizamos cinco marcos adicionales, cada uno de los cuales atiende un nicho especializado, desde pruebas de aplicaciones móviles (OWASPMSTG) a los mandatos regulatorios en la industria de las tarjetas de pago (PCI DSS) y el sector financiero del Reino Unido (CBEST). Finalmente, practicamos la habilidad aplicada de selección de marcos, reconociendo que los proyectos reales a menudo requieren una metodología principal complementada con marcos regulatorios o específicos del dominio.

Tabla comparativa principal
| Estructura | Alcance | Fortaleza clave | Limitación | Lo mejor para |
| OSSTMM | Multicanal (5 canales) | Métricas cuantificables (RAV) | Curva de aprendizaje pronunciada | Evaluaciones repetibles y auditables |
| OWASPWSTG | Aplicaciones web | Más de 90 casos de prueba estructurados | Puede fomentar la mentalidad de lista de verificación. | Pruebas de penetración de aplicaciones web |
| NISTSP 800-115 | Sistemas, redes, aplicaciones | Credibilidad federal; categorías de técnicas flexibles | Únicamente orientativo, sin aplicación de la ley. | Evaluaciones gubernamentales y empresariales |
| PTES | Compromisos de principio a fin | Flujo de trabajo práctico y basado en fases | No se ha actualizado recientemente. | Pruebas de penetración estándar de redes/aplicaciones |
| ISSAF | Redes, sistemas, aplicaciones | Clara progresión adversaria de nueve pasos | Ya no se mantiene | Referencia educativa para la metodología de ataque |
| INGLETEATT&CK | Catálogo de comportamiento adversario | Lenguaje universal para el comportamiento amenazante | No es una metodología de prueba | Enriquecimiento de los hallazgos desde cualquier marco |
| OWASPMSTG | Aplicaciones móviles (Android/iOS) | Casos de prueba móviles específicos de la plataforma | Alcance exclusivo para dispositivos móviles | Pruebas de seguridad de aplicaciones móviles |
| PCI DSS Pautas | Entornos de tarjetas de pago | Mandato regulatorio | Aplicabilidad limitada | Interacciones que involucran datos de titulares de tarjetas |
| CSA CCM | Entornos en la nube | Controles de gobernanza alineados con los principales estándares | No es una metodología de pruebas de penetración | Evaluaciones de la postura de seguridad en la nube |
| CBEST | sector financiero del Reino Unido | Respaldo regulatorio basado en inteligencia sobre amenazas | únicamente el sector financiero del Reino Unido | Relaciones con instituciones financieras del Reino Unido |
| Clasificación de amenazas de WASC | Aplicaciones web | taxonomía histórica | Sustituido por OWASP | Solo para referencia heredada |
¿Qué sigue?
Esta sala se centró en los marcos que estructuran la planificación, ejecución e informe de las pruebas de penetración. En el módulo de Metodologías e Informes de Pruebas de Penetración , abordamos el Modelado de Amenazas para Pentesters y la Planificación y Definición del Alcance . Estas salas formalizarán aún más estos conceptos, brindándote la mentalidad de adversario que complementa la disciplina metodológica que has desarrollado aquí.
Responda las siguientes preguntas
Revisa el sitio estático adjunto. ¿Cuál es la bandera?
THM{pen-test-fr4m3work5}

Sigan entrenando, Hacketones, Nos vemos en el próximo laboratorio!!!